Rispondere ad attività sospette nell’account
Contieni un accesso o una modifica sconosciuti proteggendo l’email, cambiando la password, revocando sessioni e chiavi, controllando l’attività e contattando l’assistenza.
Ultima revisione
Gli screenshot mostrano l’interfaccia in inglese.
Se un accesso, messaggio di reimpostazione password, azione API o modifica allo spazio di lavoro non ti è familiare, proteggi l’account da un dispositivo attendibile. Conserva dettagli utili senza ritardare il contenimento o esporre segreti.
Prima di iniziare
- Usa un dispositivo attendibile e proteggi l’account email collegato a dosya.
- Annota ora, azione visibile e spazio di lavoro o risorsa interessati. Non copiare password, codici monouso, codici di recupero, segreti delle chiavi API o link privati.
- Se non riesci ad accedere, usa prima le guide di recupero della password e del secondo fattore.
Passaggi: contenere l’accesso all’account
- Cambia la password dosya da Profilo → Password e 2FA. Se sei escluso, richiedi una reimpostazione della password.
- Verifica che l’autenticazione a due fattori sia attiva e sostituisci i codici di recupero se potrebbero essere stati esposti.
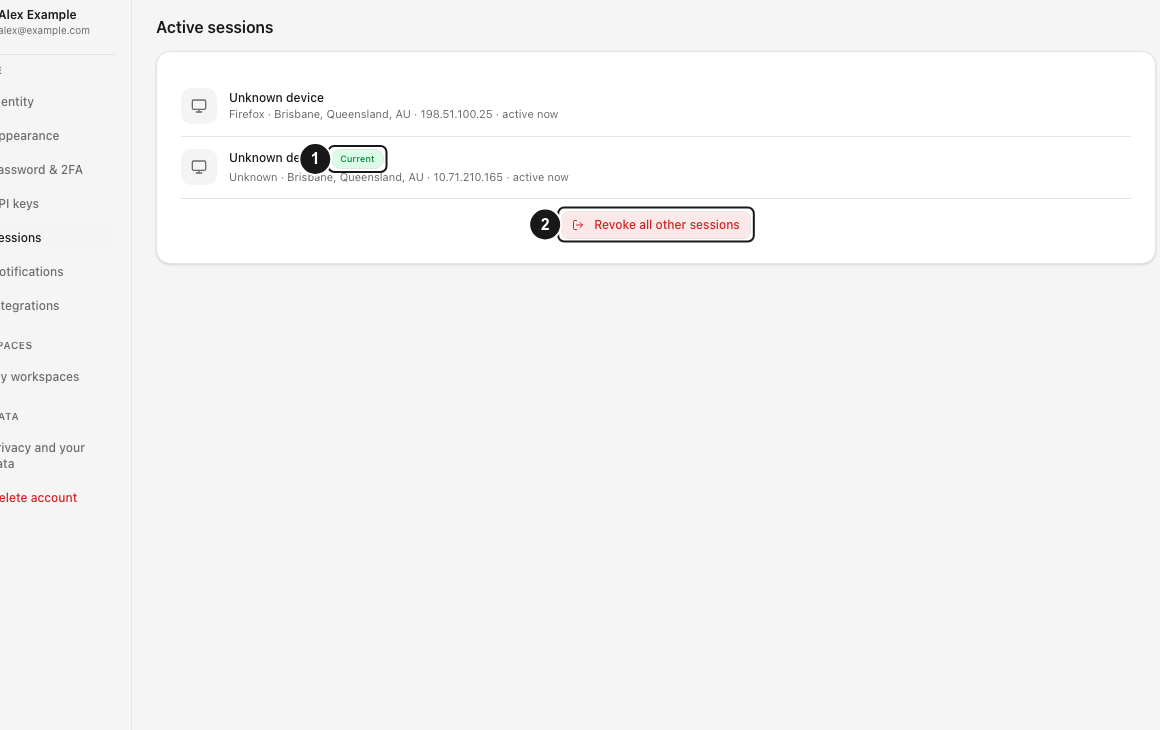
- Apri Profilo → Sessioni e individua Attuale. La pagina web non ha un comando di revoca individuale; usa Revoca tutte le altre sessioni per terminare le altre credenziali conservando quella richiedente e le credenziali locali a essa collegate direttamente. Dopo il completamento dell’invalidazione della cache, aggiorna l’elenco e, se disponi di un altro dispositivo controllato, verifica lì il rifiuto con una nuova richiesta autenticata.
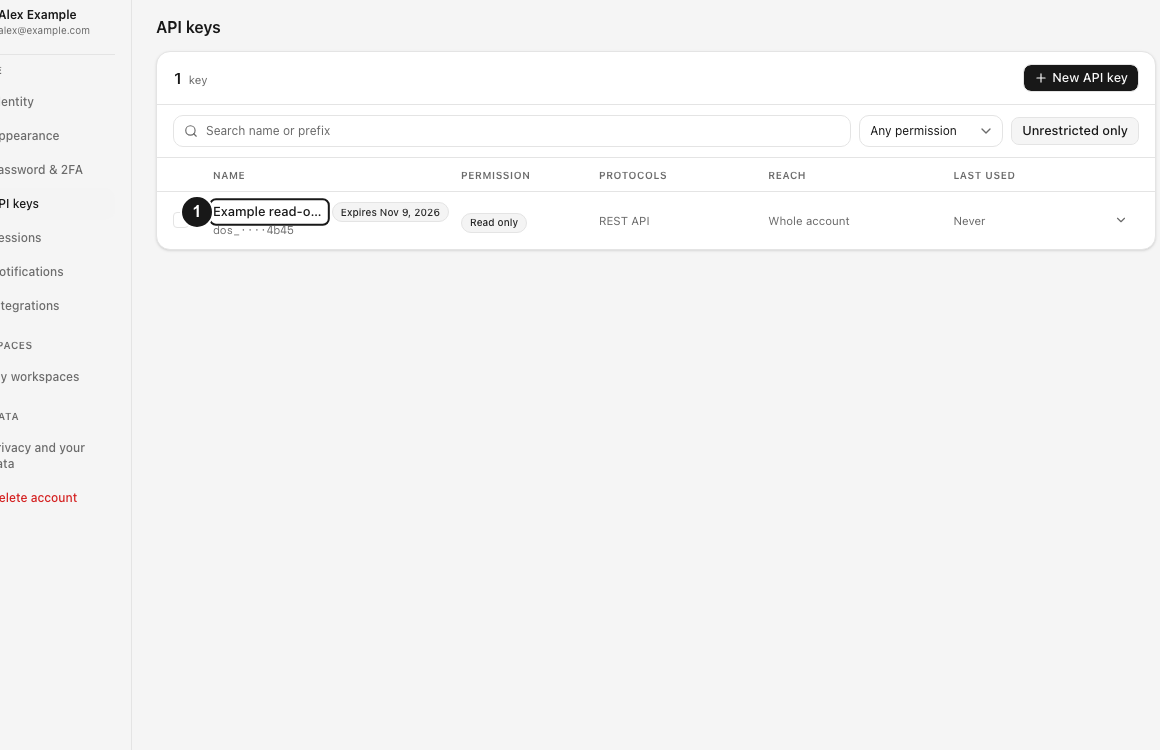
- Apri Profilo → Chiavi API. Revoca prima le chiavi sconosciute o potenzialmente esposte, incluse quelle conservate su un dispositivo perso. Crea accessi sostitutivi solo per le integrazioni ancora attendibili; le cache di autorizzazione API possono mantenere brevemente il vecchio accesso durante l’invalidazione.
- Controlla integrazioni e app IA collegate. Disconnetti quelle sconosciute.
- Per ogni spazio di lavoro importante, apri Attività e filtra per ora, membro e azione pertinenti.
- Controlla membri, link di invito, link di condivisione e richieste di file per accessi inattesi.
- Contatta l’assistenza privata con evidenze oscurate se origine o impatto non sono chiari.
Risultato previsto
Dopo il completamento dell’invalidazione della cache, sessioni e credenziali revocate non autorizzano più nuove richieste. Gli accessi con password richiedono quella cambiata e un eventuale secondo fattore configurato continua ad applicarsi. I metodi di accesso OAuth collegati restano separati. Attività dello spazio di lavoro e stato attuale delle risorse offrono una vista limitata delle azioni registrate da includere nella richiesta di assistenza.
Limiti dell’indagine
- La revoca delle sessioni non revoca le chiavi API e quella delle chiavi API non termina le sessioni del browser.
- Cambiare la password non annulla modifiche già completate a file, link, membri o impostazioni.
- Il registro attività conserva eventi e metadati supportati; non esamina il contenuto dei file né garantisce una ricostruzione forense completa.
- La posizione geografica IP può riflettere una VPN, un proxy, un operatore o un gateway aziendale.
- Le chiavi e lo stato di sblocco del Vault hanno limiti separati di recupero e distruzione.
- Non pubblicare mai evidenze dell’incidente che contengano URL privati, indirizzi IP o identificativi dell’account.
Risoluzione dei problemi
Non riesco ad accedere all’account. Proteggi la casella email, reimposta la password e usa un codice di recupero salvato se è attiva la 2FA con app di autenticazione.
Ho perso un dispositivo. Da un dispositivo attendibile, revoca le altre sessioni e le chiavi potenzialmente esposte conservate sul dispositivo perso, disconnetti integrazioni sconosciute e controlla le attività recenti dello spazio di lavoro. Verifica che la credenziale revocata sia assente dall’elenco aggiornato; non è necessario provare il dispositivo perso.
Si è aggiunto un membro sconosciuto. Revoca i link di invito attivi, rimuovi il membro, controlla le modifiche a ruoli e cartelle e conserva le date e ore delle attività.
File o impostazioni sono cambiati. Usa la procedura appropriata di ripristino o amministrazione. Il registro attività non annulla da solo le modifiche.
L’assistenza richiede evidenze. Fornisci ora approssimativa, email dell’account, nome dello spazio di lavoro, azione, risultato ed eventuali ID di richiesta o sessione tramite assistenza privata. Tieni tutti i segreti fuori dalla richiesta.
Guide correlate
Ti è stata utile?
Caricamento delle valutazioni…
Quando voti, salviamo un cookie tecnico per un massimo di 180 giorni, così puoi cambiare la tua risposta.
Domande e risposte
Fai una domanda sui passaggi di questa guida. Le domande vengono revisionate prima della pubblicazione.
Non inserire dati dell’account, credenziali o file privati nelle domande pubbliche. Usa l’assistenza privata in questi casi.
Caricamento delle domande…
Accedi al tuo account dosya per fare una domanda.