アカウントの不審なアクティビティをサポート向けに記録する
サポートに必要なセッションの時刻、デバイス、ブラウザ、利用可能なIPと場所の情報を記録し、パスワード、コード、Cookie、キーは非公開にします。
最終確認日
スクリーンショットは英語版の画面です。
サポートに連絡する前にプロフィール → セッションを使って見覚えのないサインインを特定してください。一覧はアカウント全体を対象とし、認証済みのブラウザセッションが必要です。

手順
- 有効なセッションで不審な行を探します。表示されたデバイス、ブラウザ、利用可能なIPや場所、相対的なアクティビティ時刻を記録し、別の行に現在のセッションバッジがあるかも記録します。
- デバイスに表示されるタイムゾーンと、関係する正確なdosyaのURLまたはワークスペースやファイルの識別子を記録します。確認した操作と、その最初と直近の発生時刻を記述します。
- 関連する通知やエラーのテキストをそのまま保存します。影響を受けた行や対象がわかりやすくなる場合は、機密情報を隠したスクリーンショットを添付します。
- 現在以外のセッションに1件以上見覚えがない場合は、他のすべてのセッションを無効化を選択します。成功するとセッションを無効化しましたと表示され、それらのセッションはサインアウトされます。現在のセッションは残ります。
- 非公開のサポート窓口から証拠を送ります。パスワード、メールの確認コード、2段階認証コード、リカバリーキー、APIキー、セッションCookie、共有パスワード、カード情報の全体は含めないでください。
一括操作に成功すると、他のブラウザセッションは削除され、他のモバイルトークンは無効としてマークされ、そのキャッシュの無効化が予定されます。影響を受けたデバイスで未保存だった作業は復元できません。不審な行が現在のセッションである場合は、別の信頼できるデバイスからアカウントを保護し、パスワードを変更してください。一括操作はリクエスト元のセッションを意図的に維持します。
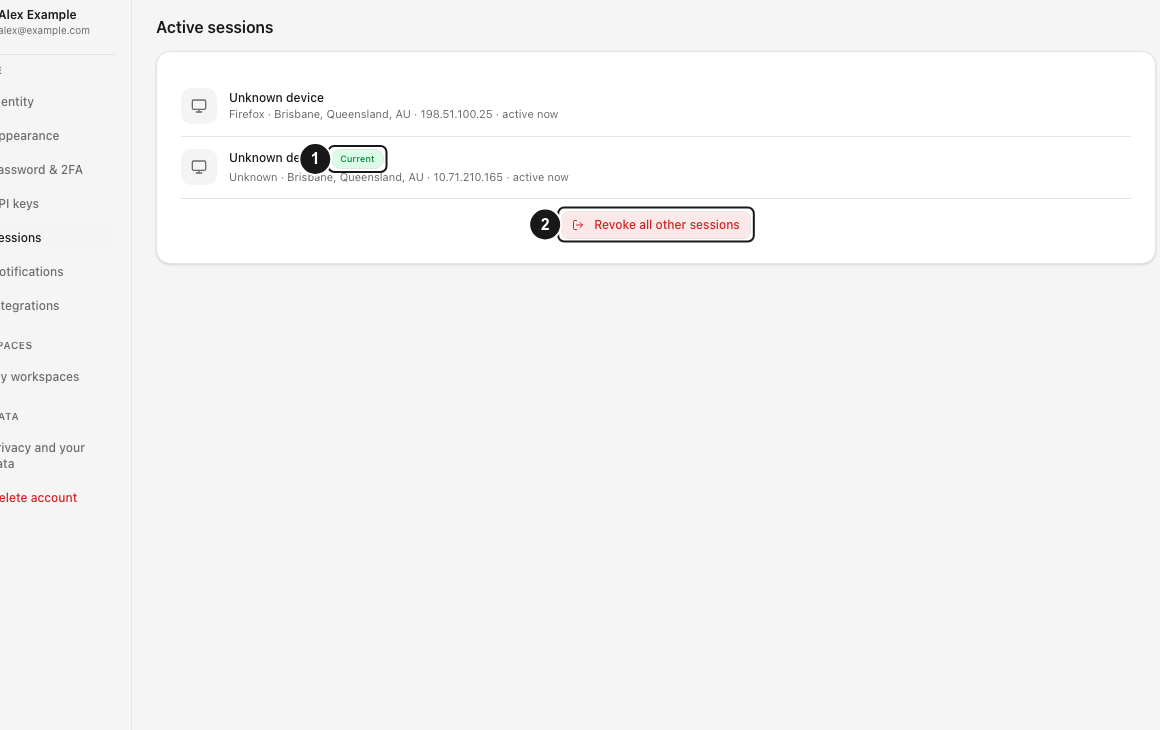
操作後の状態
サポートは特定のセッションと対象に結び付いた再現可能な時系列を受け取り、再利用可能な認証情報は公開されません。終了後も現在のブラウザセッション、その同じデバイスのリクエスト元に関連付いたFilesまたはFile Providerの認証情報、およびその後認証されたセッションは残ります。
セッション画面に**セッションはありません。と表示されるか読み込まれない場合は、サインインしたまま再読み込みし、発生時刻を記録してください。一括操作が失敗すると、サーバーのメッセージとともに無効化できませんでした。**が表示されます。セッションを無効化しましたが表示されるまで、他のデバイスがサインアウトされたと思い込まないでください。
関連ガイド
この記事は役に立ちましたか?
評価の結果を読み込んでいます…
投票すると、回答を変更できるように、必要な投票用Cookieが最長180日間保存されます。
質問と回答
このガイドの手順について質問できます。質問は確認後に公開されます。
公開の質問には、アカウントの詳細、認証情報、非公開ファイルを含めないでください。これらについては 非公開サポート をご利用ください。
質問を読み込んでいます…
dosyaアカウントにサインインすると、質問を投稿できます。