Limitare una chiave API ai protocolli scelti
Limita una chiave API alle interfacce REST, WebDAV, SFTP o S3 scelte, prova un accesso consentito e uno negato ed evita combinazioni che il server non può applicare.
Ultima revisione
Gli screenshot mostrano l’interfaccia in inglese.
I controlli sui protocolli stabiliscono quali accessi di rete accettano un segreto. Operano con permessi, ambito di accesso dello spazio di lavoro, controlli del ruolo, condizioni di origine e limiti di utilizzo.

Interfacce disponibili
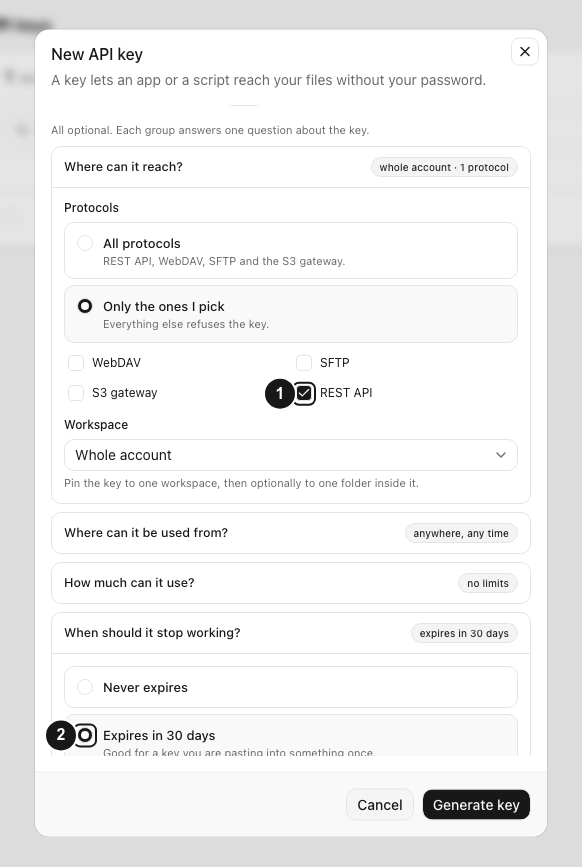
In Restrizioni e scadenza → Quale ambito di accesso ha?, scegli Tutti i protocolli o Solo quelli che scelgo. Le interfacce selezionabili sono WebDAV, SFTP, Gateway S3 e API REST.
Se scegli singoli protocolli, selezionane almeno uno. Il modulo di creazione non invia restrizioni se non ne selezioni nessuno; il server salva la chiave con accesso senza restrizioni a tutte le interfacce.
Passaggi
- Verifica quale interfaccia usa il client, senza dedurla dal nome del prodotto.
- Apri Crea una chiave API, scegli il permesso operativo minimo ed espandi Restrizioni e scadenza.
- Scegli Solo quelli che scelgo e seleziona ogni interfaccia necessaria, lasciando deselezionate le altre.
- Controlla l’ambito dello spazio di lavoro e non combinare un ancoraggio a cartella con REST o SFTP; una credenziale ancorata è utilizzabile solo tramite WebDAV e S3, anche se hai selezionato altre caselle.
- Genera e conserva la chiave. Per S3, scegli separatamente Attiva in Credenziali S3 e copia l’ID della chiave di accesso e il segreto, mostrati una sola volta, insieme al punto di accesso e alla regione.
- Esegui una richiesta innocua tramite un’interfaccia selezionata, poi provane una non selezionata e verifica che venga rifiutata come previsto dal protocollo.
Regole di compatibilità
Scegliere un’interfaccia non concede permessi di lettura o scrittura. Una chiave Read only non può modificare dati tramite un protocollo attivato e Solo caricamento non permette di elencare i dati. Il ruolo attuale richiede anche access_webdav, access_sftp o access_s3 per i rispettivi gateway; le richieste REST applicano i propri permessi di ruolo.
Gli ancoraggi a cartella si applicano solo a WebDAV e S3; aggiungere REST o SFTP non rende utilizzabile quella combinazione. S3 non usa il valore dos_… mostrato per l’autenticazione: richiede l’ID della chiave di accesso e la chiave di accesso segreta, attivati separatamente. Una chiave con Intervalli IP consentiti non può usare SFTP perché il server SFTP si connette per conto dell’utente. Il messaggio di rifiuto spiega che l’indirizzo di origine non può essere verificato e invita a usare un altro protocollo o a rimuovere il limite IP.
Il contenuto delle risposte di rifiuto dipende dall’interfaccia. REST restituisce JSON come This API key is not permitted to use the api surface; WebDAV restituisce un errore XML DAV con il messaggio di testo; S3 restituisce XML AccessDenied; SFTP mostra nel client un errore di autenticazione o di operazione invece di JSON REST.
Per cambiare l’accesso ai protocolli serve una nuova chiave, perché le credenziali salvate non possono essere modificate. Verifica il nuovo accesso prima di revocare definitivamente la vecchia chiave.
Risultato previsto
L’autenticazione riesce tramite ogni interfaccia scelta necessaria al client; un accesso escluso restituisce un errore 403 specifico del protocollo o un errore del client. La scelta dei protocolli non amplia i permessi operativi della credenziale.
Guide correlate
Ti è stata utile?
Caricamento delle valutazioni…
Quando voti, salviamo un cookie tecnico per un massimo di 180 giorni, così puoi cambiare la tua risposta.
Domande e risposte
Fai una domanda sui passaggi di questa guida. Le domande vengono revisionate prima della pubblicazione.
Non inserire dati dell’account, credenziali o file privati nelle domande pubbliche. Usa l’assistenza privata in questi casi.
Caricamento delle domande…
Accedi al tuo account dosya per fare una domanda.