APIキーを選択したプロトコルに制限
1つのAPIキーを選択したREST、WebDAV、SFTP、S3の接続先に制限します。許可された接続と拒否される接続をテストし、サーバーで強制できない組み合わせを避けます。
最終確認日
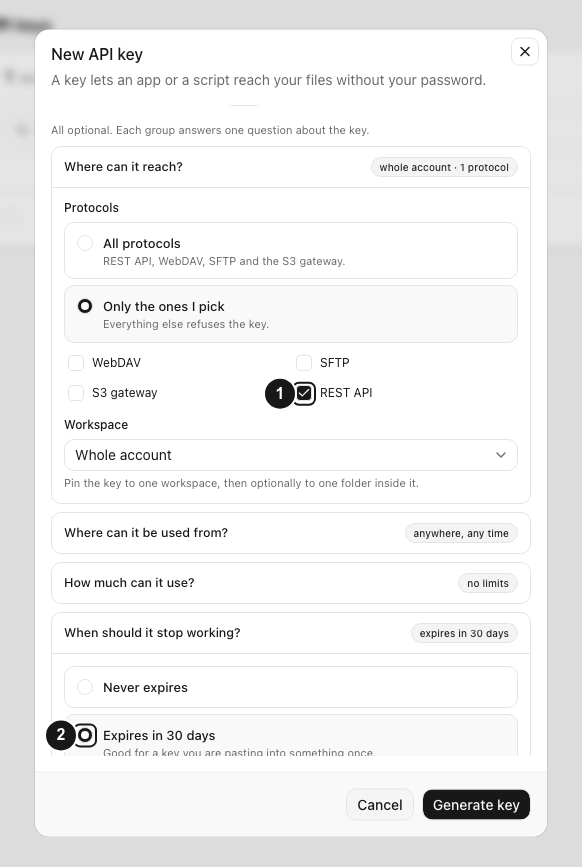
スクリーンショットは英語版の画面です。
プロトコルの設定は、どのネットワーク接続先がシークレットを受け付けるかを決めます。操作権限、ワークスペースの範囲、ロールの確認、接続元の条件、使用量の上限と併せて適用されます。

使用可能な接続先
制限と有効期限 → アクセス範囲はどこまでですか?で、すべてのプロトコルまたは選択したもののみを選択してください。選択できる接続先はWebDAV、SFTP、「S3」ゲートウェイ、REST APIです。
個別にプロトコルを選ぶ場合は、少なくとも1つにチェックを入れてください。何も選ばないと、作成時に制限が送信されず、サーバーはすべての接続先へのアクセスに制限がないものとして保存します。
手順
- ツールの製品名から推測せず、クライアントが実際に使う接続先を確認してください。
- API:APIキーを作成を開き、必要最小限の操作権限を選んで制限と有効期限を展開してください。
- 選択したもののみを選び、必要な接続先にそれぞれチェックを入れ、関係のない接続先は選択しないでください。
- ワークスペースの範囲を確認してください。フォルダーアンカーとRESTまたはSFTPは組み合わせないでください。他の項目を選択していても、アンカー付きの認証情報はWebDAVとS3でのみ使えます。
- キーを生成して保存してください。S3の場合は別途、「S3」の認証情報の有効化を選び、一度だけ表示されるアクセスキーIDとシークレットをエンドポイントとリージョンとともにコピーしてください。
- チェックした接続先で安全なリクエストを完了し、次に未選択の接続先をテストして、操作が成功せずそのプロトコルで拒否されることを確認してください。
互換性のルール
接続先を選んでも、読み取りや書き込みの権限は付与されません。読み取り専用キーでは有効なプロトコルでも変更はできず、アップロードのみには一覧表示の権限が与えられません。現在のロールには、それぞれのゲートウェイに応じてaccess_webdav、access_sftp、access_s3も必要です。RESTのルートにはそれぞれのロール権限が適用されます。
フォルダーアンカーはWebDAVとS3でのみ強制されます。RESTやSFTPを追加しても、その組み合わせは使用できません。S3は表示されたdos_…の値では認証されず、別途有効にしたアクセスキーIDとシークレットアクセスキーが必要です。SFTPサーバーはユーザーに代わって接続するため、許可するIP範囲が設定されたキーではSFTPを使用できません。拒否時には接続元アドレスを確認できないことが説明され、別のプロトコルの使用またはIP制限の解除が案内されます。
拒否時の応答本文は接続先ごとに異なります。RESTはThis API key is not permitted to use the api surfaceなどのJSONを返します。WebDAVはテキストメッセージを含むDAVのXMLエラーを返し、S3はXMLのAccessDeniedを返します。SFTPではRESTのJSONではなく、クライアントに認証または操作の失敗が表示されます。
保存された認証情報は変更できないため、プロトコルへのアクセスを変更するにはキーを作り直す必要があります。元のキーを取り消すと元に戻せないため、その前に新しい接続先を検証してください。
期待される結果
クライアントに必要な選択済みの接続先すべてで認証が成功します。除外した接続先はプロトコル固有の403応答を返すか、クライアントで失敗します。どの選択も認証情報の操作権限を広げません。
関連ガイド
この記事は役に立ちましたか?
評価の結果を読み込んでいます…
投票すると、回答を変更できるように、必要な投票用Cookieが最長180日間保存されます。
質問と回答
このガイドの手順について質問できます。質問は確認後に公開されます。
公開の質問には、アカウントの詳細、認証情報、非公開ファイルを含めないでください。これらについては 非公開サポート をご利用ください。
質問を読み込んでいます…
dosyaアカウントにサインインすると、質問を投稿できます。