Proteggi dosya dopo la perdita di un dispositivo connesso
Se perdi un telefono o un computer, proteggi subito dosya da un dispositivo attendibile: cambia la password, revoca le credenziali e controlla l’autenticazione a due fattori.
Ultima revisione
Gli screenshot mostrano l’interfaccia in inglese.
Usa un dispositivo che controlli ancora. Il cambio password conserva la credenziale usata per la richiesta e quelle direttamente collegate sullo stesso dispositivo, revoca le altre credenziali browser e mobile e avvia l’invalidazione della cache. Un altro worker isolate o una cache periferica può conservare brevemente l’autorizzazione in cache. Dal dispositivo attendibile, aggiorna Profilo → Sessioni e verifica che la credenziale del dispositivo perso sia assente. Se è stato revocato anche un altro dispositivo che controlli ancora, prova lì una nuova richiesta autenticata dopo la propagazione dell’invalidazione; non presumere di poter accedere al dispositivo perso per fare la prova.

Passaggi
- Accedi da un browser attendibile. Se l’autenticatore era sul dispositivo perso, usa un codice di recupero non ancora utilizzato.
- Apri Profilo → Password e 2FA → Cambia password. Inserisci la password attuale e una nuova di almeno 8 caratteri, diversa da quella attuale.
- Verifica che compaia Password changed — Your password has been updated. dosya elimina le altre sessioni web, revoca le altre credenziali mobile e avvia l’invalidazione delle relative cache, mantenendo la credenziale usata per la richiesta e quelle locali collegate.
- Apri Profilo → Sessioni. Se rimane più di una credenziale, scegli Revoca tutte le altre sessioni e attendi Sessions revoked — You are now signed out everywhere else.
- Se hai perso il telefono con l’autenticatore, configura di nuovo il fattore sul dispositivo sostitutivo e rigenera i codici di recupero dopo aver confermato l’accesso.
- Controlla le notifiche di sicurezza per modifiche a password, sessioni, accessi o email. Contatta l’assistenza se una modifica all’identità non è stata fatta da te.
- Per i file locali usa gli strumenti di blocco e cancellazione remoti del produttore: dosya non può cancellare il dispositivo.
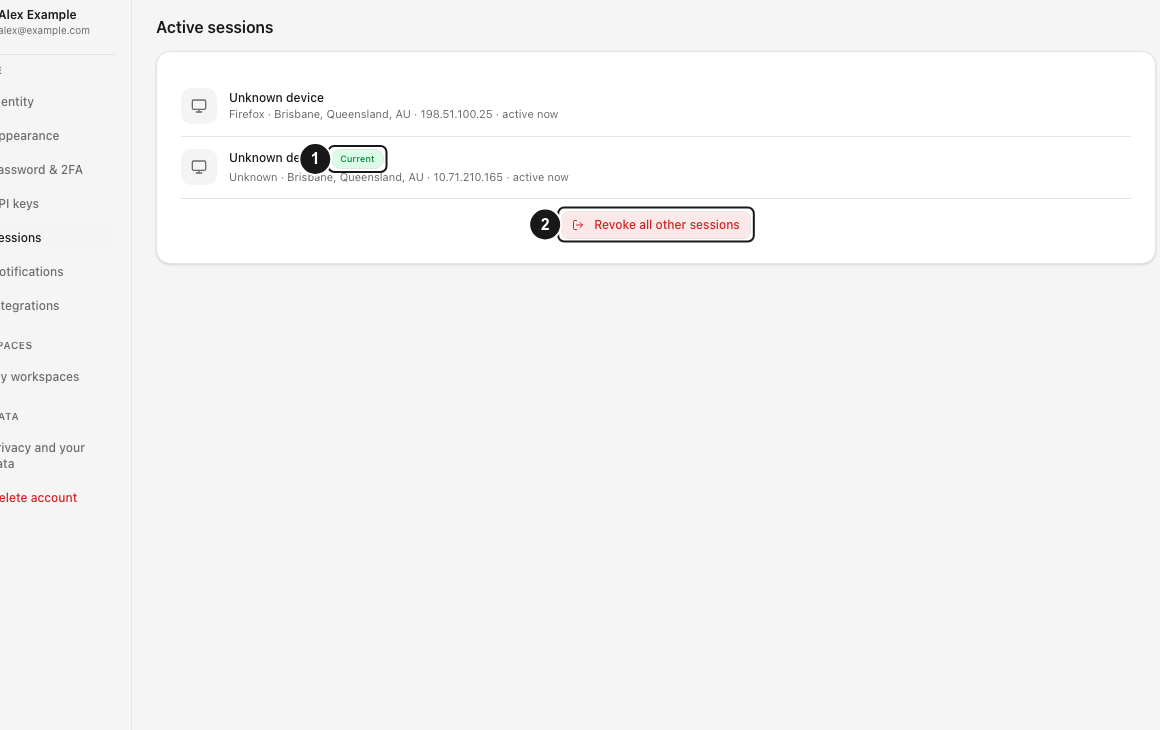
La revoca non può eliminare i file già scaricati sul dispositivo perso. Dopo la propagazione dell’invalidazione della cache, il cookie eliminato o il token revocato non può autorizzare una nuova richiesta autenticata.
Risultato previsto
Il richiedente attendibile e le sue credenziali locali direttamente collegate restano connessi. Le altre credenziali browser e mobile vengono revocate e sono assenti dall’elenco delle sessioni aggiornato sul dispositivo attendibile. Dopo la propagazione dell’invalidazione della cache, le vecchie credenziali non possono autorizzare nuove richieste; non serve provare il dispositivo perso. La 2FA sostitutiva funziona e i vecchi codici di recupero non consentono più l’accesso dopo la rigenerazione.
Guide correlate
Ti è stata utile?
Caricamento delle valutazioni…
Quando voti, salviamo un cookie tecnico per un massimo di 180 giorni, così puoi cambiare la tua risposta.
Domande e risposte
Fai una domanda sui passaggi di questa guida. Le domande vengono revisionate prima della pubblicazione.
Non inserire dati dell’account, credenziali o file privati nelle domande pubbliche. Usa l’assistenza privata in questi casi.
Caricamento delle domande…
Accedi al tuo account dosya per fare una domanda.