カスタムロールにファイルアクセスを付与する
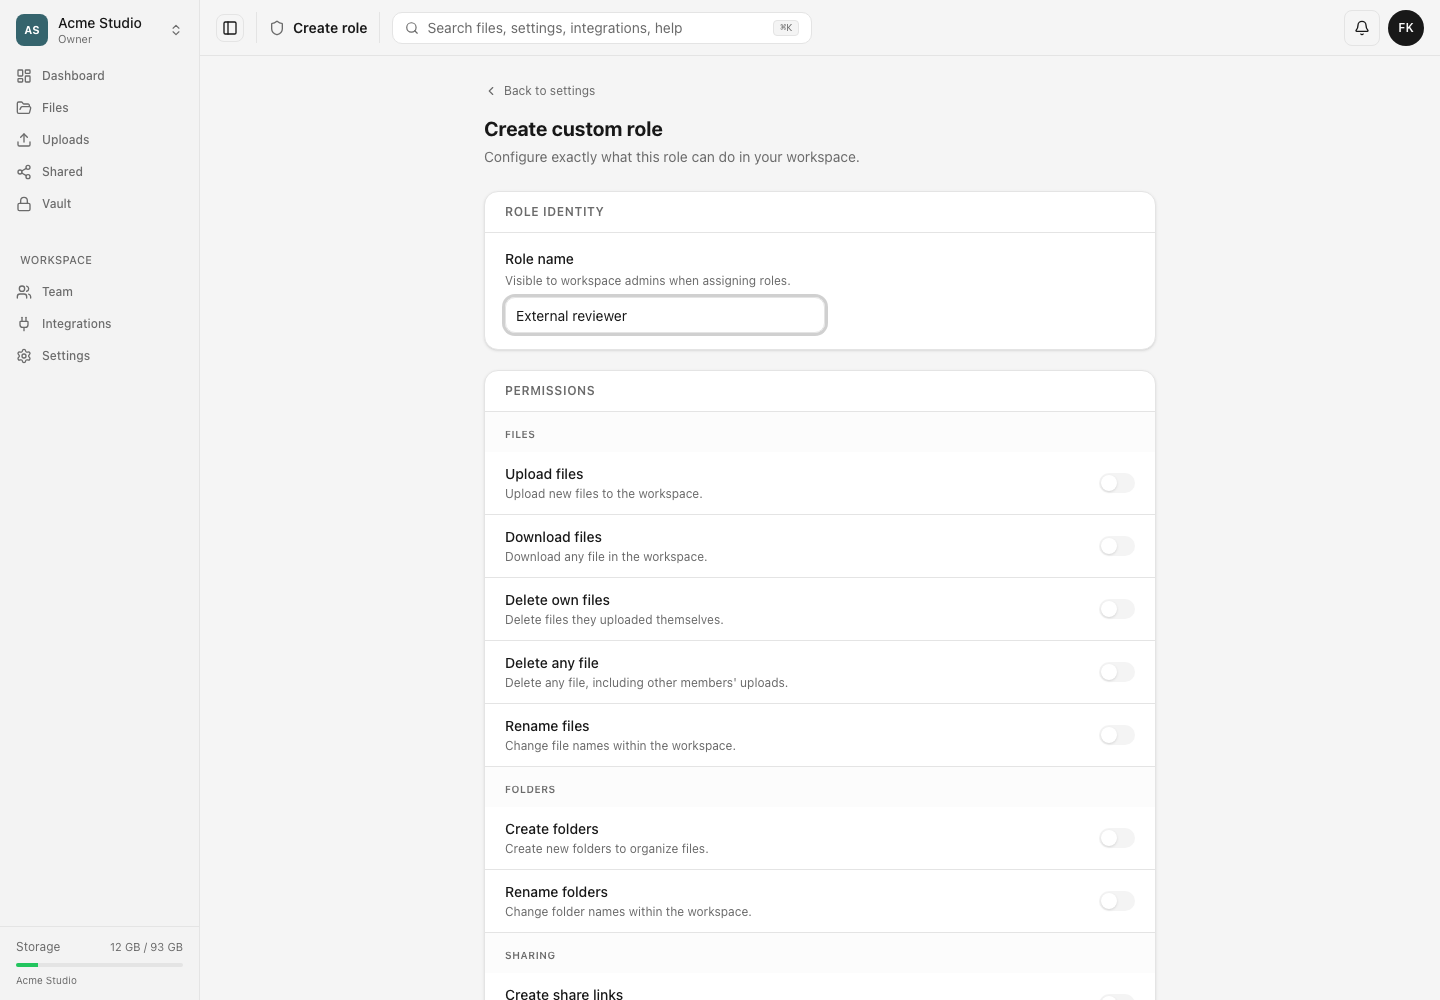
カスタムロールでファイル、フォルダー、ページの権限を設定し、過剰なアクセスを与えずに閲覧、アップロード、ダウンロード、名前の変更、削除をテストします。
最終確認日
スクリーンショットは英語版の画面です。
ファイルアクセスはページへのアクセスと操作権限の組み合わせです。ファイルへのアクセスではファイル画面を開けますが、アップロード、ダウンロード、名前の変更、フォルダーの作成、削除は自動的には許可されません。

始める前に
- 編集者にはロールを管理が必要で、自分がすでに持つ権限だけを有効にできます。
- テスト用メンバーと使い捨てのファイル階層を使用してください。フォルダーアンカー、非表示項目、ロック、ロールの条件は引き続き適用されます。
- 自分のファイルを削除と任意のファイルを削除を意識して区別してください。
手順
- カスタムロールを編集でカスタムロールを開き、ファイル、フォルダー、ページへのアクセスまでスクロールします。
- メンバーがファイルページを閲覧する必要がある場合はファイルへのアクセスを有効にします。
- 作業に応じてファイルをアップロード、ファイルをダウンロード、ファイル名を変更、フォルダーを作成、フォルダー名を変更を選択します。
- 自分が作成した内容だけを削除する場合は自分のファイルを削除を、より広い削除を任せられる場合にのみ任意のファイルを削除を有効にします。
- 変更を保存を選択して**ロールを更新しました。**を待ち、キャッシュが反映された後にテストメンバーのセッションを再読み込みします。
- 閲覧と意図した各操作をテストし、使い捨ての内容で付与していない操作も1つ試して拒否されることを確認します。
独立した制御
アップロードへのアクセスはアップロードページを別途制御します。ファイルとフォルダーをロックとファイルとフォルダーを非表示は管理操作であり、ファイル閲覧から自動的に付与されません。プロトコルアクセスにはWebDAVを使用、S3ゲートウェイを使用、**アクセス(SFTP)**も必要です。
共有されたロールを編集すると、現在そのロールを持つすべての人に影響します。権限を削除しても、すでにアップロード、名前変更、共有、ゴミ箱への移動が行われたファイルは元に戻りません。
期待される結果
メンバーは意図したページだけを開き、選択されたファイルとフォルダーの操作だけを実行できます。破壊的な操作や管理操作は表示されないか、拒否されます。
トラブルシューティング
ファイルを利用できません。 必要な操作権限に加えてファイルへのアクセスを有効にしてください。
ファイルをアップロードする権限があるのに拒否されます。 Webページのアップロードへのアクセス、ワークスペースの利用枠、ファイルポリシー、ロールの制限、フォルダーの範囲を確認してください。
一部の項目しか削除できません。 自分のファイルを削除はアップロードした人に限定されます。より広い削除が必要な場合にのみ任意のファイルを削除を使用してください。
関連ガイド
この記事は役に立ちましたか?
評価の結果を読み込んでいます…
投票すると、回答を変更できるように、必要な投票用Cookieが最長180日間保存されます。
質問と回答
このガイドの手順について質問できます。質問は確認後に公開されます。
公開の質問には、アカウントの詳細、認証情報、非公開ファイルを含めないでください。これらについては 非公開サポート をご利用ください。
質問を読み込んでいます…
dosyaアカウントにサインインすると、質問を投稿できます。