Ruotare in sicurezza una credenziale di protocollo
Duplica le restrizioni di una chiave di protocollo, prova il segreto sostitutivo sull’interfaccia prevista, migra tutti i client e revoca in sicurezza la vecchia chiave.
Ultima revisione
Gli screenshot mostrano l’interfaccia in inglese.
Le chiavi API di dosya non possono essere modificate. La rotazione usa Duplica le impostazioni per creare una chiave distinta, un test controllato del protocollo, la migrazione dei client e l’azione irreversibile Revoca sulla vecchia riga.

Prima di iniziare
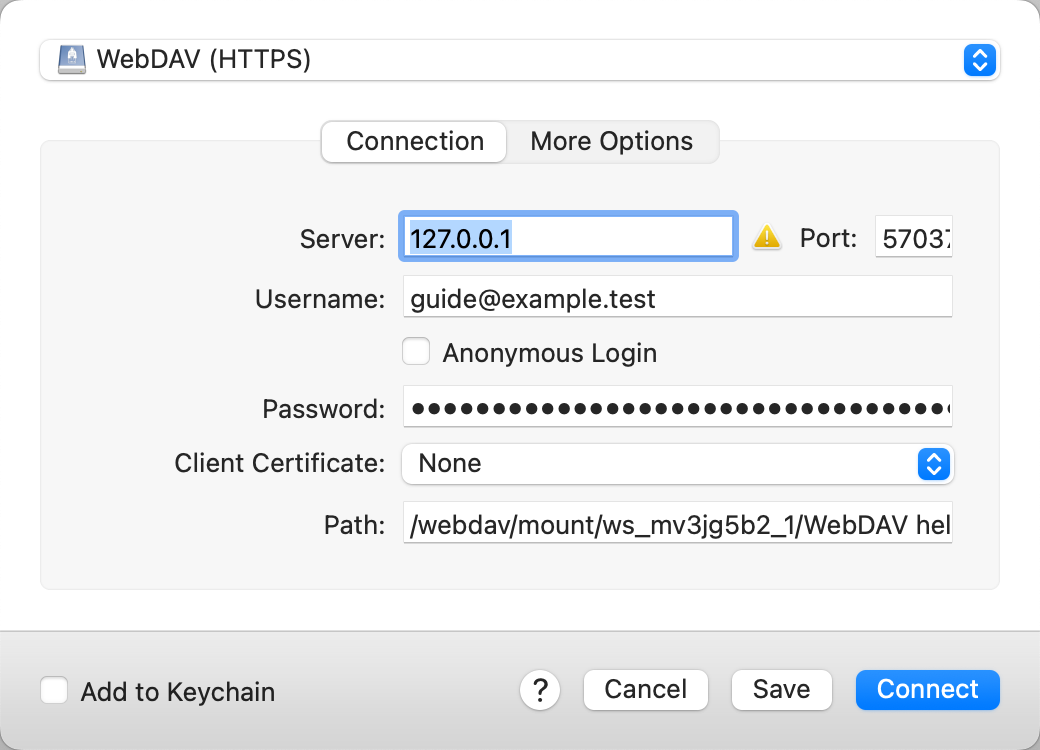
Fai l’inventario di tutti i client che usano la vecchia chiave e individua se si autenticano con il segreto dos_… tramite REST, WebDAV o SFTP oppure con una coppia separata di chiavi di accesso S3. La finestra per la nuova chiave può mantenere permessi, protocolli, ambito di accesso allo spazio di lavoro o alla cartella, intervalli IP e orari attivi; i limiti di utilizzo tornano vuoti e la scadenza torna a Non scade mai, quindi controllali manualmente.
Ogni segreto della chiave API viene mostrato una sola volta. S3 crea inoltre un ID di accesso DOSYA… di 21 caratteri e un segreto di 40 caratteri, anch’esso mostrato una sola volta.
Passaggi
- Apri Profilo → Chiavi API, espandi la vecchia riga, annota le restrizioni visibili e il valore di Ultimo utilizzo, poi scegli Duplica le impostazioni.
- Dai alla chiave sostitutiva un nome distinto, verifica Cosa può fare? e ogni voce in Restrizioni e scadenza, poi scegli Genera la chiave.
- Copia il segreto mostrato una sola volta nell’archivio protetto delle credenziali del client; per S3 scegli Attiva sulla nuova riga e salva entrambi i valori da Credenziali S3.
- Prova una lettura o scrittura consentita dalla nuova chiave nello spazio di lavoro, nella cartella, nel protocollo, dall’indirizzo e nella fascia oraria esatti per cui è prevista.
- Aggiorna ogni processo pianificato e client interattivo, poi ripeti il test configurando solo la credenziale sostitutiva.
- Apri la vecchia riga, scegli Revoca, leggi Qualsiasi strumento che la usa smetterà subito di funzionare. Questa azione è irreversibile. e conferma solo dopo aver verificato completamente la migrazione.
Risultato previsto
La chiave sostitutiva si autentica entro gli stessi limiti previsti, tutti i client sono migrati e la vecchia chiave API è eliminata. La sua eliminazione avvia l’invalidazione sia della cache delle chiavi API sia di ogni cache delle credenziali S3 collegate. Un altro ambiente isolato del worker o una cache periferica può conservare brevemente l’autorizzazione dopo la conferma nell’interfaccia. Il TTL della cache delle chiavi API è di cinque minuti. Invia richieste innocue con la credenziale ritirata finché l’autenticazione non viene rifiutata, senza considerare la conferma nell’interfaccia una prova sufficiente.
Se Genera la chiave viene rifiutato, l’account potrebbe aver raggiunto il limite: in generale 20 chiavi e tre nel piano gratuito soggetto a uso equo. Revoca una vecchia chiave non correlata solo dopo aver verificato che non sia usata.
Guide correlate
Ti è stata utile?
Caricamento delle valutazioni…
Quando voti, salviamo un cookie tecnico per un massimo di 180 giorni, così puoi cambiare la tua risposta.
Domande e risposte
Fai una domanda sui passaggi di questa guida. Le domande vengono revisionate prima della pubblicazione.
Non inserire dati dell’account, credenziali o file privati nelle domande pubbliche. Usa l’assistenza privata in questi casi.
Caricamento delle domande…
Accedi al tuo account dosya per fare una domanda.