Conferma la configurazione della 2FA
Conferma la configurazione dell’autenticatore dosya con un nuovo codice a sei cifre, scopri quali intervalli sono accettati e conserva i codici di recupero offline in un luogo sicuro.
Ultima revisione
Gli screenshot mostrano l’interfaccia in inglese.
Con Abilita autenticazione si crea un segreto in attesa, ma l’autenticazione a due fattori con autenticatore non è attiva finché dosya non accetta un codice a sei cifre. Il segreto diventa attivo e i codici di recupero vengono creati in un’unica operazione sul database.

Passaggi
- Apri Profilo → Password e 2FA → Abilita autenticazione.
- Scansiona il QR o inserisci il segreto mostrato nell’autenticatore. La configurazione usa l’emittente dosya.dev, sei cifre, SHA-1 e un periodo di 30 secondi.
- Se il codice corrente sta per cambiare, attendine uno nuovo, inserisci tutte e sei le cifre e scegli Verifica e attiva.
- dosya accetta l’intervallo corrente di 30 secondi e uno adiacente prima o dopo. I tre intervalli coprono 90 secondi; questo non significa che sia consentito uno sfasamento dell’orologio di 90 secondi. Un valore non valido restituisce Invalid code. Check your authenticator app and try again.
- Se la configurazione non è iniziata o manca il segreto in attesa, la risposta è No TOTP secret found. Start setup first.
- Dopo la conferma, salva tutti i 10 codici di recupero con Copia tutto o Scarica, poi scegli Fatto.
- Torna alla riga delle impostazioni e verifica il badge App di autenticazione e 10 of 10 codes remaining.
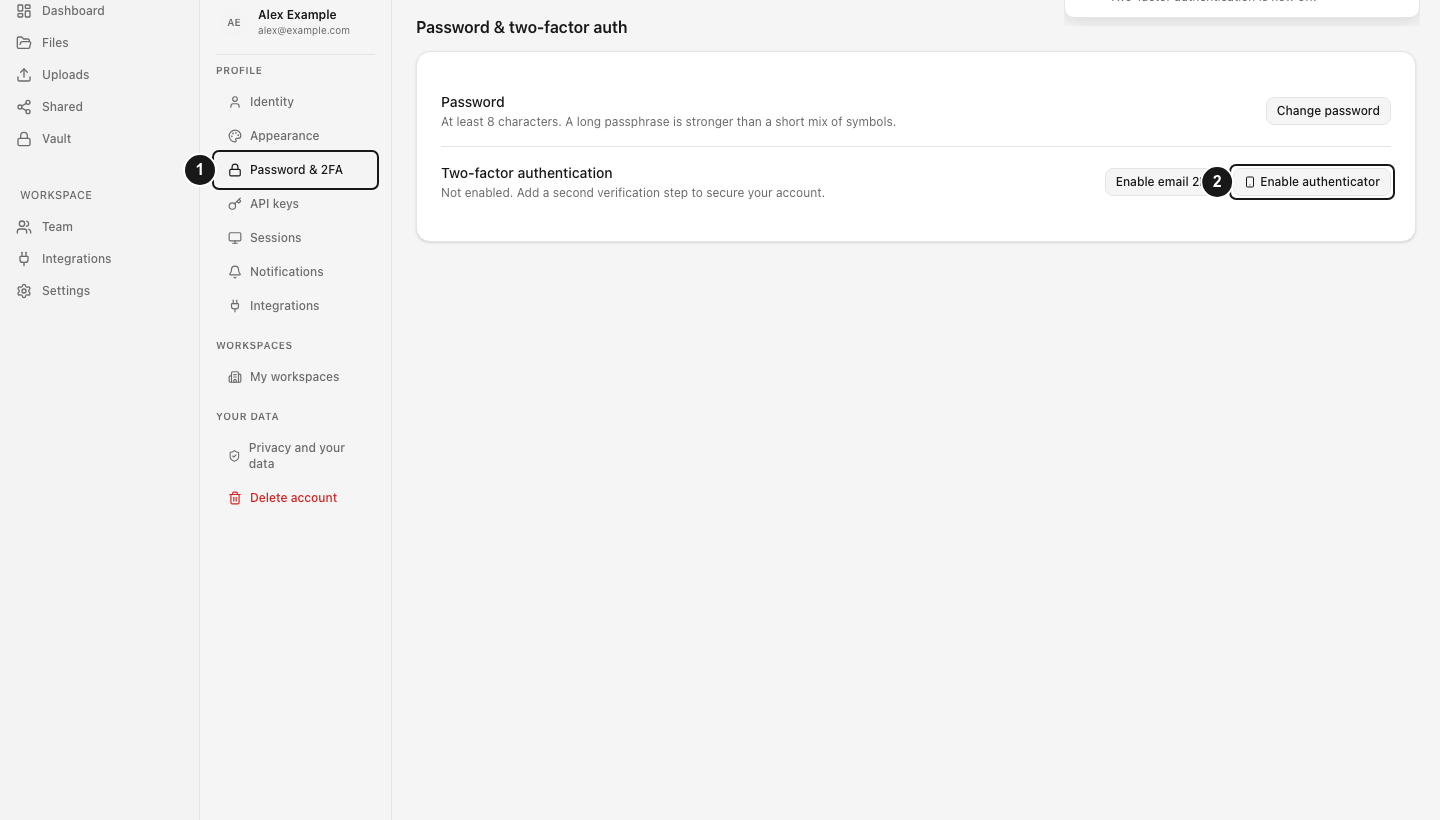
L’intervallo del codice di configurazione viene registrato come usato, quindi lo stesso valore non può completare subito un accesso. Se chiudi la finestra prima della verifica, l’autenticazione a due fattori non cambia.
Risultato previsto
Il segreto crittografato in attesa diventa il segreto attivo, il metodo diventa TOTP e dieci hash di codici di recupero monouso sostituiscono il gruppo precedente. Un avviso di sicurezza obbligatorio registra l’attivazione dell’autenticazione a due fattori con autenticatore.
Guide correlate
Ti è stata utile?
Caricamento delle valutazioni…
Quando voti, salviamo un cookie tecnico per un massimo di 180 giorni, così puoi cambiare la tua risposta.
Domande e risposte
Fai una domanda sui passaggi di questa guida. Le domande vengono revisionate prima della pubblicazione.
Non inserire dati dell’account, credenziali o file privati nelle domande pubbliche. Usa l’assistenza privata in questi casi.
Caricamento delle domande…
Accedi al tuo account dosya per fare una domanda.