カスタムロールにアクティビティログへのアクセスを付与する
カスタムロールにワークスペース全体のアクティビティへのアクセスを付与し、アクティビティページと調査用の項目を確認して、非表示の対象のプライバシーを守ります。
最終確認日
スクリーンショットは英語版の画面です。
アクティビティログを表示はワークスペース全体の監査情報へのアクセスを付与します。これがない場合、全件のアクティビティエンドポイントは403を返し、チームのサイドバーには現在のメンバー自身のイベントだけが表示されます。

始める前に
- 編集者にはロールを管理が必要で、アクティビティログを表示を付与する前に自分もその権限を持っている必要があります。
- アクティビティページ自体はアクティビティログを表示で制御されます。フォルダーに制限されたメンバーはワークスペース全体のページを開けません。
- アクティビティにはIP、端末、セッション、操作のメタデータが含まれる場合があり、非公開にしておく必要があります。
手順
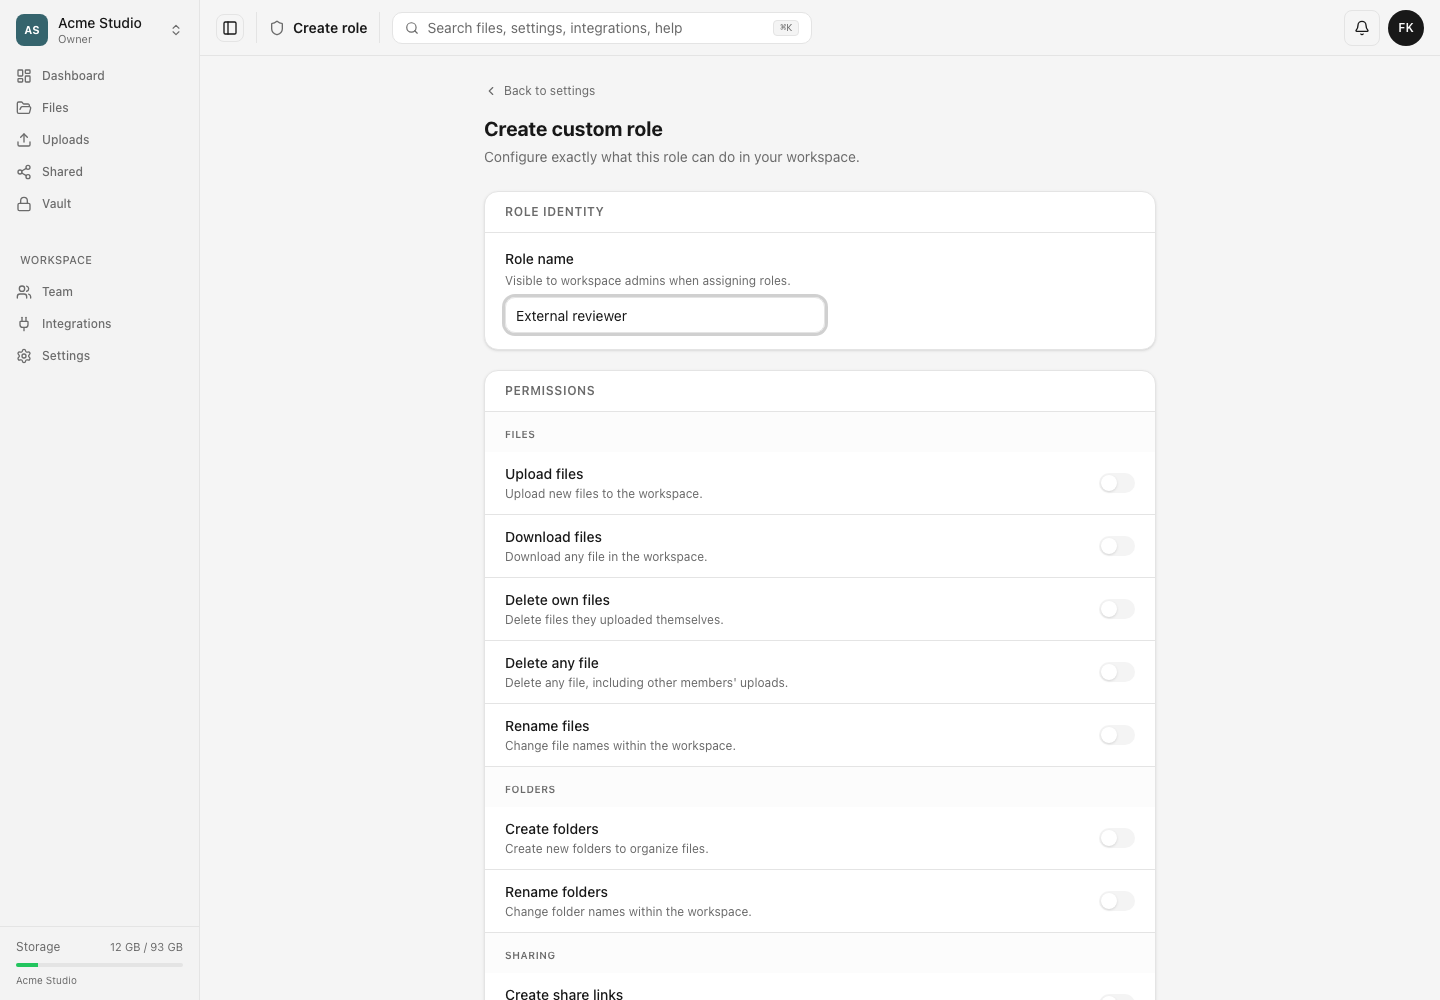
- ワークスペースの設定 → ロールと権限を開き、目的のカスタムロールの編集を選択します。
- ワークスペース全般でアクティビティログを表示を有効にし、無関係な機密性の高い権限が付いていないか確認します。
- 変更を保存を選択し、**ロールを更新しました。とロールとその権限を保存しました。**の通知を待ちます。
- 必要に応じて管理下のメンバーにロールを割り当て、約60秒待ってセッションを再読み込みします。
- アクティビティログを開いてアクションフィルターを適用します。メンバーはロールにチームメンバーを表示もある場合に使用します。
- 既知のイベントを展開し、許可された情報が表示される一方、非表示またはロックされた対象の名前は表示されないことを確認します。
アクセスへの影響
ロール定義の変更はそのカスタムロールを持つすべてのメンバーに影響します。権限の変更時には追加・削除された操作を示す通知が届きます。アクティビティページは一度に30件を要求し、カテゴリー、メンバー、アクションのフィルターを提供します。
アクティビティの権限はファイルの表示設定、ロック、フォルダーの範囲を回避しません。監査情報を提供しますが、対象を開いたり復元したりする権限は与えません。チームメンバーを表示はメンバーフィルターの選択肢を表示するためのもので、アクションフィルターはこの権限がなくても使用できます。
期待される結果
テストメンバーはアクティビティページ全体を読み込んで絞り込み、許可された詳細を確認できます。他のアクセス制御で除外された名前や内容は取得できません。
トラブルシューティング
ワークスペースのアクティビティを表示する権限がありません。 新しいロールが反映されていない、スイッチが保存されていない、または別のワークスペースが選択されている可能性があります。
アクティビティページを利用できません。 アクティビティログを表示が保存されていることを確認してください。メンバーが本当にワークスペース全体の監査範囲を必要とする場合にのみフォルダーの制限を解除してください。
メンバーフィルターに選択肢がありません。 調査者がワークスペースのメンバー一覧を必要とする場合にのみチームメンバーを表示を追加してください。この権限がなくてもカテゴリーとアクションを使用できます。
項目がありません。 すべてのイベントにすべての調査用の値が記録されるわけではなく、サーバーがプライバシー保護のため意図的に除外する場合もあります。
関連ガイド
この記事は役に立ちましたか?
評価の結果を読み込んでいます…
投票すると、回答を変更できるように、必要な投票用Cookieが最長180日間保存されます。
質問と回答
このガイドの手順について質問できます。質問は確認後に公開されます。
公開の質問には、アカウントの詳細、認証情報、非公開ファイルを含めないでください。これらについては 非公開サポート をご利用ください。
質問を読み込んでいます…
dosyaアカウントにサインインすると、質問を投稿できます。