ワークスペースメンバーにカスタムロールを割り当てる
既存のカスタムロールを別のワークスペースメンバーに権限の上限を守って割り当て、キャッシュの更新後にアクセスを確認します。
最終確認日
スクリーンショットは英語版の画面です。
カスタムロールを割り当てると、メンバーの権限の組み合わせが置き換わりますが、既存のフォルダー境界は維持されます。操作する人はロールを管理と対象ロールが付与するすべての権限を持つ必要があります。

始める前に
- 対象のワークスペースでチームを開き、名前とメールアドレスでメンバーを特定します。
- 先に既存のロールでカスタムロールを確認します。名前だけでは権限は分かりません。
- この割り当てで管理アクセスが失われる場合は、別の信頼できる人が引き続きロールを管理を持つようにしてください。
手順
- メンバーで対象者を探し、現在のオーナーでも自分と表示された行でもないことを確認します。
- ロールの権限を表示でロールの有効な権限、アクセス条件、使用量の上限を確認します。
- _メンバー名_のロールを開き、カスタムロールを選択します。自分が持つ以上の権限を付与する選択肢は使用できません。
- 対象メンバーに選択したロールが割り当てられたことを示す**ロールを更新しました。**を待ちます。
- メンバーにdosyaの再読み込みを依頼します。分散されたメンバー情報と権限のキャッシュが反映されるまで、およそ60秒かかる場合があります。
- 実際の顧客データを使わずに、そのメンバーのセッションで許可された作業と意図的に制限された作業を1つずつ試します。
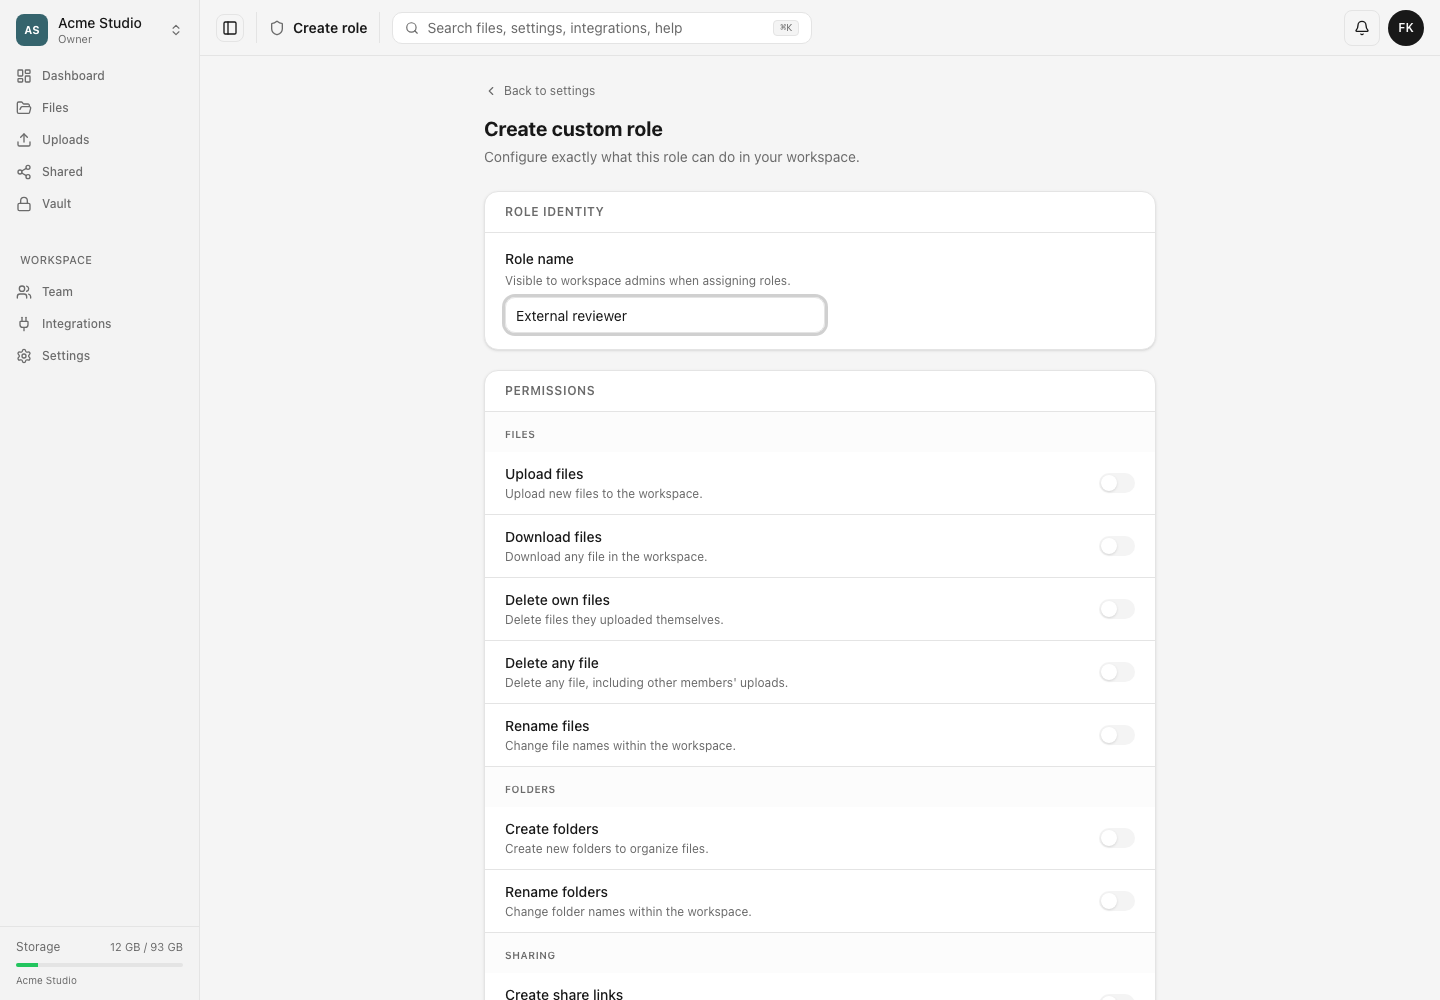
割り当ての影響
ロール変更ではオーナーの割り当て、自分自身の行の変更、現在のオーナーの降格はできません。所有権は別の移譲操作で変更します。ロールだけの更新ではフォルダーに制限は変わらず、ロール権限とフォルダーの範囲が同時に適用されます。
対象メンバーには変更前後のロールと失われた権限を説明する通知が届きます。同じ権限の上限を満たす別の管理者が操作を元に戻せます。
期待される結果
チームの行にカスタムロールが表示され、メンバーには以前のフォルダー制限が引き続き適用されます。許可された操作は機能し、意図的に制限された操作は表示されないか拒否されます。
トラブルシューティング
このメンバーを管理する権限がありません。 ロールにロールを管理がありません。
このロールを割り当てる権限がありません。 有効な権限の少なくとも1つが自分の権限を超えています。より限定的なロールを使うか、オーナーに依頼してください。
以前のアクセスがまだ使えます。 約1分待ってメンバーのセッションを再読み込みし、管理された確認を繰り返してください。
関連ガイド
この記事は役に立ちましたか?
評価の結果を読み込んでいます…
投票すると、回答を変更できるように、必要な投票用Cookieが最長180日間保存されます。
質問と回答
このガイドの手順について質問できます。質問は確認後に公開されます。
公開の質問には、アカウントの詳細、認証情報、非公開ファイルを含めないでください。これらについては 非公開サポート をご利用ください。
質問を読み込んでいます…
dosyaアカウントにサインインすると、質問を投稿できます。