受信者と共有アクティビティを照合する
受信者の確認状況と匿名のアクセスログを正しく使い、証拠なしに個々の閲覧やダウンロードを特定の人に結び付けないようにします。
最終確認日
スクリーンショットは英語版の画面です。
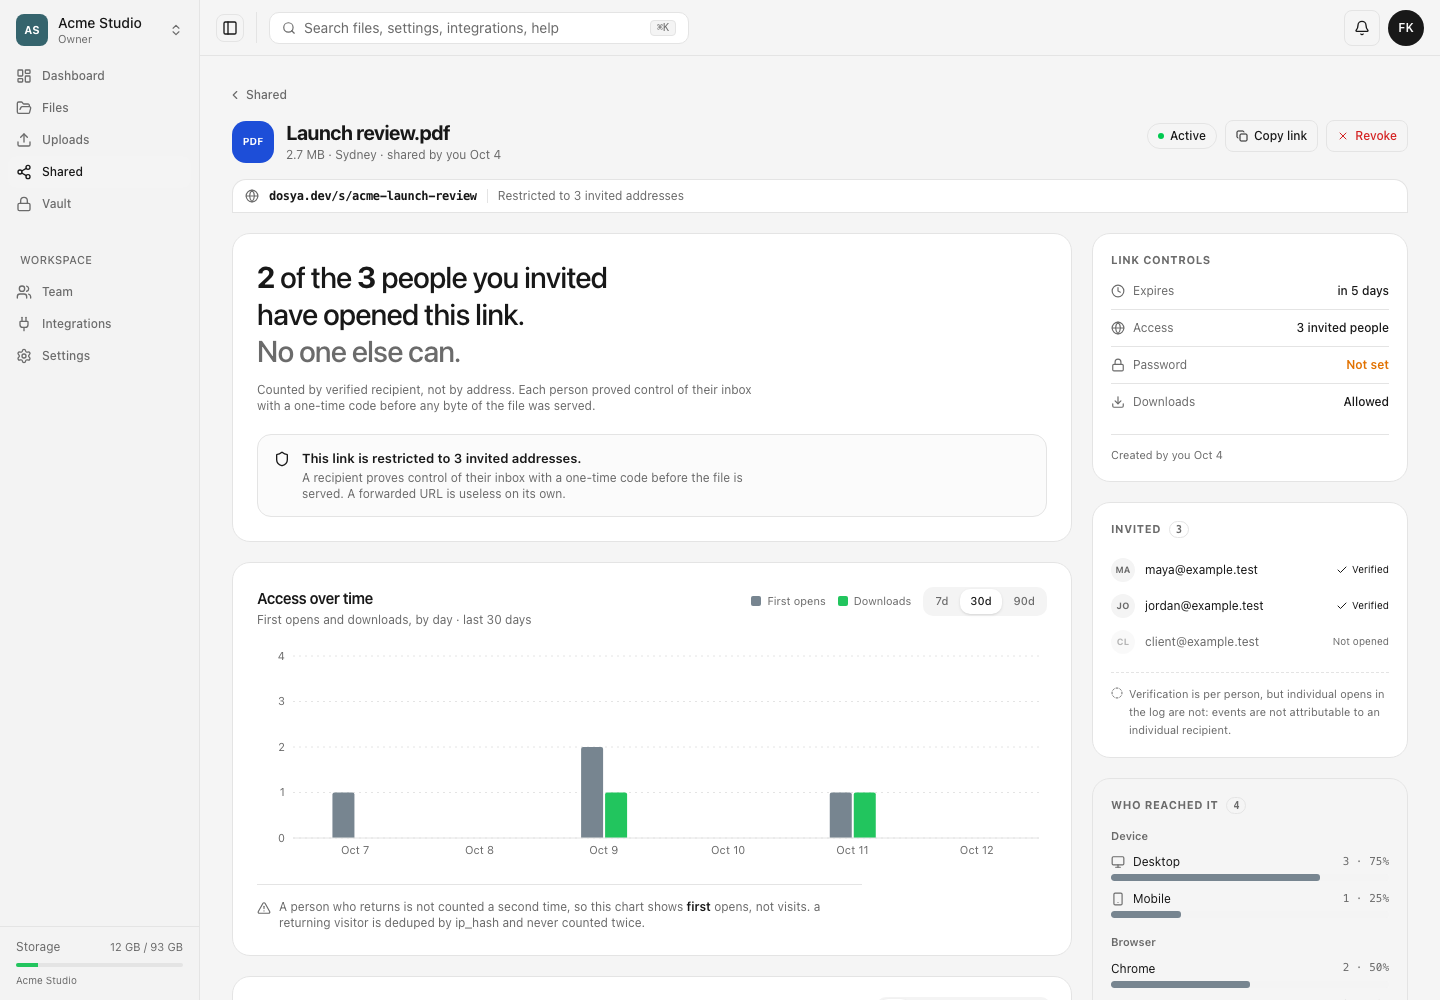
dosyaでは、確認を完了した招待先アドレスと、匿名のリンクイベントを別々に表示できます。特定の開封済みまたはダウンロード済みの行が特定の受信者のものだとは証明できません。2つのパネルを併用しつつ、製品が保存していない事実を結び付けないでください。

データの意味
制限付きリンクの招待された人には各メールアドレスが確認済みまたは未開封として表示されます。確認時刻はそのアドレスのワンタイムコードが成功したときに記録されます。受信箱を管理していることと共有の認証画面に到達したことを示しますが、その後の閲覧ごとの時刻ではありません。
アクセスログにはイベント時刻、開封済みまたはダウンロード済み、ハッシュ化されたネットワークアドレスの先頭8文字、エッジが提供した場合の国、解析されたデバイス情報が記録されます。受信者のメールアドレスの列はありません。30分間有効な受信者のアクセス許可Cookieもイベント内で確認済みアドレスを示さないため、制限付きアクセスでも行ごとに個人を特定することはできません。
公開リンクには招待リスト自体がありません。URLを持つ人は誰でも利用でき、分析の見出しにも誰がアクセスしたかオーナーには分からないと表示されます。
手順
- 共有を開き、対象のリンクを選択して分析ページに進んでください。
- アクセスが招待したN人かリンクを知っている全員かを確認してください。指定された受信者の確認データがあるのは前者だけです。
- 制限付きリンクでは招待された人を確認してください。各アドレスが確認済みか未開封かだけを記録してください。
- 招待した人のうち何人が確認済みかを示す見出しを確認してください。この数を訪問の合計として扱わないでください。
- 7d、30d、90dを使い、選択したグラフ期間の初回閲覧とダウンロードを確認してください。
- アクセスログですべて、開封、ダウンロードを使って絞り込んでください。匿名の訪問者ラベル、国、デバイスはイベントの補足情報として確認してください。
- 個々の受信者からダウンロードが成功したか尋ねられた場合は、その人自身の確認か、別途管理下で使用したリンクを利用してください。時刻、位置、デバイスだけを根拠に匿名の行をその人に結び付けないでください。
カウントとプライバシーの制限
閲覧は保存されたアドレスのハッシュで重複排除されるため、グラフは再訪問ではなく初回閲覧を示します。ダウンロードは重複排除されません。リーチの内訳は最大5,000人の訪問者を読み取り、切り詰められた場合は**最初の5,000人の訪問者をもとに集計しています。**を表示します。アクセスログAPIは一度に25行を返し、画面には全イベント数のうち表示中の件数が示されます。
エッジでイベントの位置を特定できなかった場合や国の記録開始前の行では、国は-の場合があります。ブラウザとデバイスのラベルは記録されたユーザーエージェントから推定されます。これらの項目は匿名の訪問者ラベルを個人の特定に使えるほど信頼できるものではありません。
このページの表示には、自分が作成した記録には自分の共有リンクを表示、別のメンバーの記録にはすべての共有リンクを表示が必要で、ワークスペースと対象のアクセス範囲も適用されます。非表示の対象には存在しないリンクと同じ見つからない旨の応答が返されます。
確認できること
確認済みの招待先と匿名のアクセスイベントを区別できます。レポートにはメール確認を完了したアドレスとリンクの使用状況を記録できますが、特定の閲覧やダウンロードを特定の人に結び付けることはできません。
関連ガイド
この記事は役に立ちましたか?
評価の結果を読み込んでいます…
投票すると、回答を変更できるように、必要な投票用Cookieが最長180日間保存されます。
質問と回答
このガイドの手順について質問できます。質問は確認後に公開されます。
公開の質問には、アカウントの詳細、認証情報、非公開ファイルを含めないでください。これらについては 非公開サポート をご利用ください。
質問を読み込んでいます…
dosyaアカウントにサインインすると、質問を投稿できます。