Connettersi con SFTP usando una chiave limitata
Crea una chiave API dosya riservata a SFTP, connettiti sulla porta 2222 con l’email dell’account e scopri quali restrizioni bloccano l’autenticazione SFTP.
Ultima revisione
Gli screenshot mostrano l’interfaccia in inglese.
SFTP di dosya usa l’autenticazione con password tramite una chiave API. Non usa una chiave privata SSH: l’email dell’account dosya è il nome utente e la chiave API dos_… completa va inserita alla richiesta della password.

Creare un insieme di restrizioni compatibile
In Profilo → Chiavi API, crea una credenziale dedicata e apri Restrizioni e scadenza:
- In Quale ambito di accesso ha? → Protocolli, scegli Solo quelli che scelgo, poi seleziona solo SFTP. Il modulo spiega che ogni protocollo non selezionato rifiuta la chiave.
- Usa Spazio di lavoro per vincolare la credenziale a uno spazio di lavoro quando serve. SFTP supporta questo vincolo e impedisce alla chiave di raggiungere altri spazi di lavoro.
- Non scegliere un ancoraggio Cartella. Le credenziali ancorate a una cartella funzionano solo su WebDAV e gateway S3 e sono volutamente rifiutate da SFTP.
- Lascia vuoti Intervalli IP consentiti. Il modulo avverte esplicitamente SFTP non funzionerà più con questa chiave perché il server SFTP si collega all’API per tuo conto e non può presentare l’indirizzo del client.
- Orari attivi: una finestra settimanale facoltativa si applica alla credenziale. Fuori da quella finestra autenticazione o operazioni possono essere rifiutate.
- Scegli Solo lettura per elencare e scaricare. Usa Accesso completo solo per un client che deve caricare, creare cartelle, rinominare, spostare o eliminare e ricorda che il ruolo dello spazio di lavoro può comunque negare queste azioni.
Il tuo ruolo in ogni spazio di lavoro visibile deve consentire access_sftp. La pagina dell’integrazione mostra Il tuo ruolo non consente di usare SFTP quando lo spazio di lavoro attuale lo nega. Un proprietario o amministratore deve modificare il ruolo; un’altra chiave non può superare quel permesso.
Passaggi
-
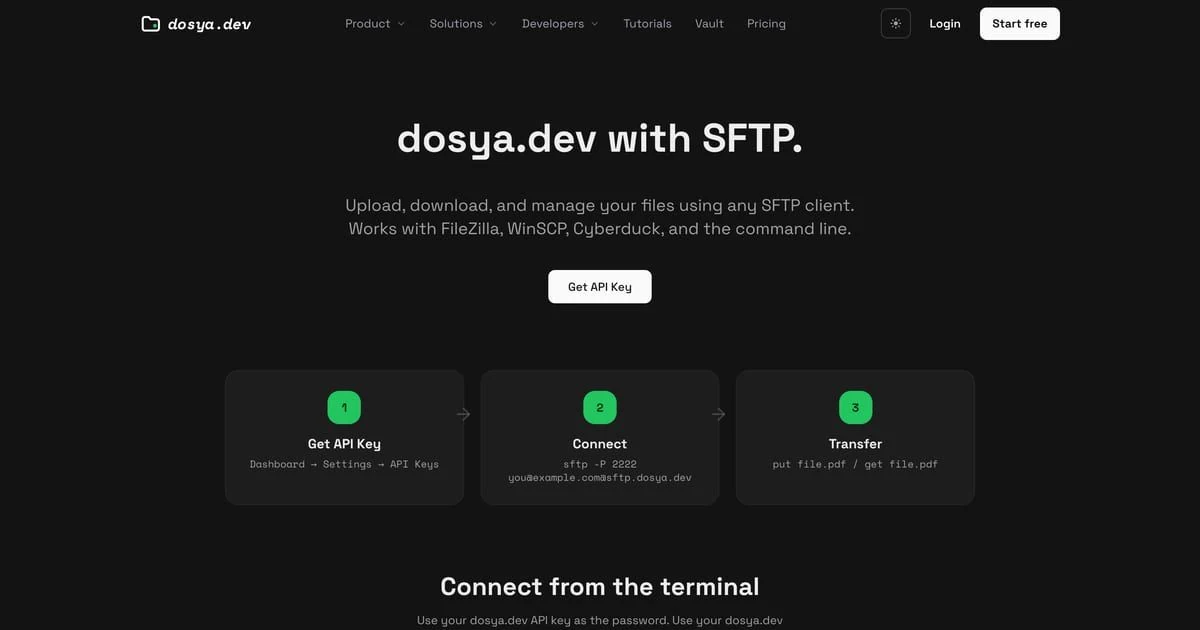
Da un terminale avvia la connessione
sftpdocumentata:sftp -P 2222 your-email@example.com@sftp.dosya.dev -
Inserisci la chiave API
dos_…alla richiesta della password. Non inserirla nella riga di comando: cronologia della shell e output dei processi potrebbero esporla. -
Al prompt
sftp>, eseguilsper vedere le radici degli spazi di lavoro consentiti dalla credenziale e dalle tue appartenenze. -
Entra nello spazio di lavoro vincolato o desiderato, elenca un percorso noto e scarica un file di prova innocuo con
get. -
Se la chiave ha accesso completo e servono scritture, carica un piccolo file sacrificabile con
put, verificalo in File di dosya e rimuovi il file di prova tramite un percorso approvato.
Per una scorciatoia OpenSSH salvata, usa:
Host dosya
    HostName sftp.dosya.dev
    Port 2222
    User your-email@example.com
Poi esegui sftp dosya e fornisci la chiave API in modo interattivo.
Risoluzione dei problemi
- Un rifiuto immediato della password può indicare chiave invalida o revocata, nome utente diverso dall’email del proprietario, protocollo SFTP escluso, ancoraggio di cartella, restrizione IP o finestra oraria inattiva.
- Cinque credenziali rifiutate dallo stesso indirizzo entro 1 minuto attivano un blocco IP temporaneo di 15 minuti. Correggi la credenziale invece di ripetere tentativi a caso.
- Un accesso riuscito seguito dal rifiuto di un percorso indica che lo spazio di lavoro è fuori dal vincolo della chiave o dalla tua appartenenza limitata, oppure che manca il permesso SFTP del ruolo.
- Una chiave di sola lettura può connettersi e scaricare, ma le scritture falliscono. Concedere Accesso completo non aggira i permessi di caricamento o eliminazione dello spazio di lavoro né i blocchi del contenuto.
- dosya espone solo il sottosistema SFTP. I canali shell e di esecuzione remota sono rifiutati, quindi comandi come
ssh host commandnon sono test di connessione supportati. - SFTP conserva nella cache gli accessi riusciti fino a 60 secondi e l’autorizzazione API ha cache separate. Non è un limite totale della revoca; dopo il completamento dell’invalidazione verifica il rifiuto con una nuova connessione e un’operazione innocua. Anche le operazioni esistenti ricontrollano l’accesso allo spazio di lavoro nei punti sensibili.
Revocare o lasciare scadere questa chiave API interrompe gli accessi futuri, ma non elimina i file già trasferiti. Un’eliminazione eseguita in una sessione consentita con accesso completo modifica davvero il cloud e deve essere recuperata tramite il percorso di conservazione dosya applicabile, se disponibile.
Risultato previsto
Il client si autentica su sftp.dosya.dev:2222, elenca solo gli spazi di lavoro consentiti dal vincolo della chiave e dall’accesso attuale del membro e permette solo le operazioni consentite sia dai permessi della chiave API sia dal ruolo dello spazio di lavoro.
Guide correlate
Ti è stata utile?
Caricamento delle valutazioni…
Quando voti, salviamo un cookie tecnico per un massimo di 180 giorni, così puoi cambiare la tua risposta.
Domande e risposte
Fai una domanda sui passaggi di questa guida. Le domande vengono revisionate prima della pubblicazione.
Non inserire dati dell’account, credenziali o file privati nelle domande pubbliche. Usa l’assistenza privata in questi casi.
Caricamento delle domande…
Accedi al tuo account dosya per fare una domanda.