Revocare e sostituire una chiave API
Identifica una chiave API dal nome e dal prefisso, sostituiscila nell’ordine adatto all’incidente, poi revocala e verifica che il vecchio segreto venga rifiutato.
Ultima revisione
Gli screenshot mostrano l’interfaccia in inglese.
La revoca di una chiave API invalida quella credenziale senza cambiare la password dell’account, le sessioni del browser o le altre chiavi. Scegli l’ordine della sostituzione in base alla priorità tra continuità e contenimento immediato.

Passaggi
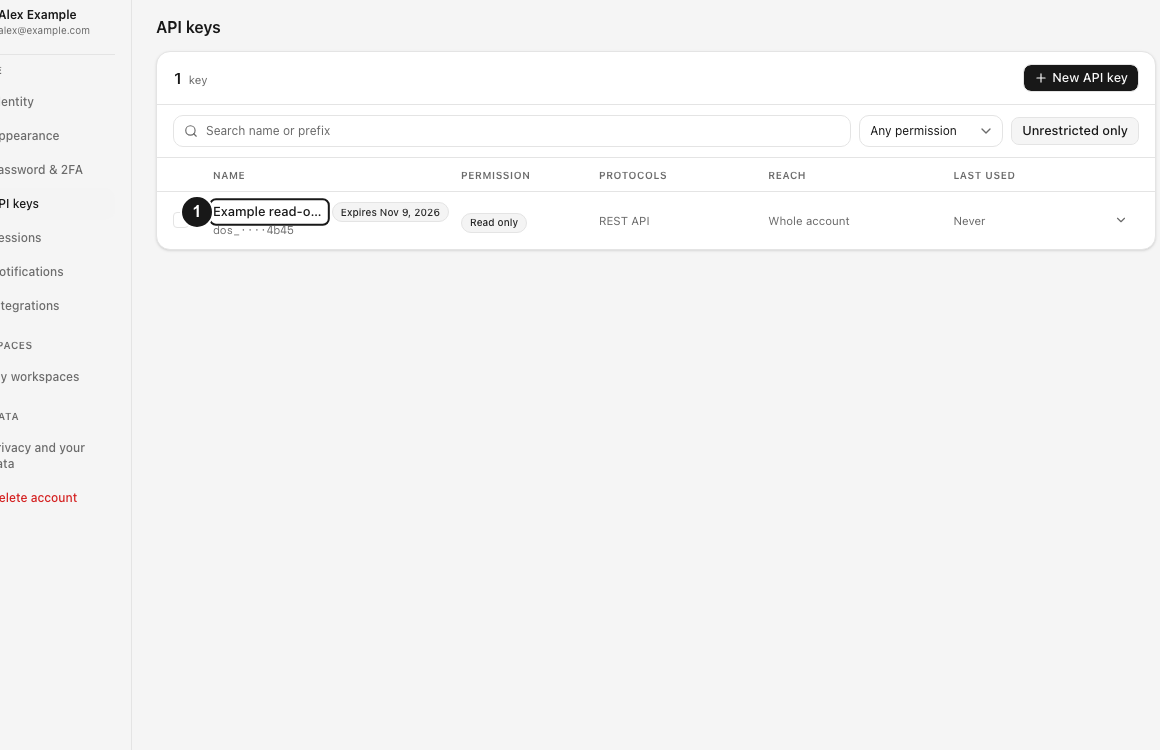
- Apri Profilo → Chiavi API, cerca il nome descrittivo del client o il prefisso visibile
dos_····ed espandi la riga. Confronta Permesso, Protocolli, Ambito di accesso, Creato, Scade e Ultimo utilizzo prima di procedere. - Arresta il client o il processo pianificato che usa la chiave. Per una chiave diversa da WordPress, scegli Duplica le impostazioni, crea una sostituta con ambito ristretto, copia il segreto mostrato una sola volta, aggiorna il client e verifica sia un’operazione consentita sia una negata prima di revocare la vecchia chiave. Una riga
wp_sitenon offre Duplica le impostazioni: riconnetti invece il sito tramite il suo plugin WordPress. - Se sospetti una fuga, rinuncia alla sovrapposizione: revoca prima la chiave esposta e accetta un’interruzione temporanea. La chiave sostitutiva può usare Solo lettura, Solo caricamento o Accesso completo, protocolli selezionati, ambito di accesso allo spazio di lavoro o alla cartella, intervalli IP, orari attivi e scadenza.
- Scegli Revoca sulla riga esatta. In Revoca nome?, leggi
Qualsiasi strumento che la usa smetterà subito di funzionare. Questa azione è irreversibile.e scegli Revoca. Il comando elimina definitivamente la riga, ma un’autorizzazione memorizzata nella cache può restare valida per breve tempo dopo la conferma nell’interfaccia. - Verifica Chiave revocata e
Da ora verrà rifiutato l’accesso agli strumenti che le usano ancora.Poi dosya avvia l’invalidazione della cache delle chiavi API e di ogni cache delle chiavi di accesso S3 collegate. Un altro ambiente isolato del worker o una cache periferica può continuare a usare un’autorizzazione memorizzata fino alla scadenza della relativa voce. - Invia richieste innocue con il vecchio segreto finché l’autenticazione non viene rifiutata, attendendo fino a cinque minuti per la cache delle chiavi API con la durata maggiore. Mantieni fermo il vecchio client durante questo intervallo, poi riprendi solo con la chiave sostitutiva verificata.
Un account gratuito può avere tre chiavi API; il limite assoluto per utente è 20. Le chiavi non possono essere modificate dopo la creazione. La revoca di una chiave wp_site scollega anche il sito WordPress, perché è la sua unica credenziale.
Risultato previsto
La vecchia riga scompare da Chiavi API, inizia l’invalidazione della cache e il vecchio segreto viene rifiutato entro cinque minuti. Una sostituzione ordinaria mantiene solo le restrizioni copiate e supera la verifica dei limiti; in una rotazione d’emergenza il vecchio client resta fermo finché non ne verifichi il rifiuto.
Revoca non riuscita. lascia incerto l’esito. Ricarica l’elenco: se la riga rimane, arresta il client e riprova; se è assente, prova il vecchio segreto invece di creare altre chiavi sostitutive.
Non è possibile creare la chiave sostitutiva. Rimuovi una chiave inutilizzata o passa a un piano superiore quando dosya mostra The free plan allows 3 API keys. Delete one or upgrade for more. Il messaggio relativo al limite globale è Maximum of 20 API keys reached.
Guide correlate
Ti è stata utile?
Caricamento delle valutazioni…
Quando voti, salviamo un cookie tecnico per un massimo di 180 giorni, così puoi cambiare la tua risposta.
Domande e risposte
Fai una domanda sui passaggi di questa guida. Le domande vengono revisionate prima della pubblicazione.
Non inserire dati dell’account, credenziali o file privati nelle domande pubbliche. Usa l’assistenza privata in questi casi.
Caricamento delle domande…
Accedi al tuo account dosya per fare una domanda.