Scegli il permesso di lettura, caricamento o accesso completo per la chiave API
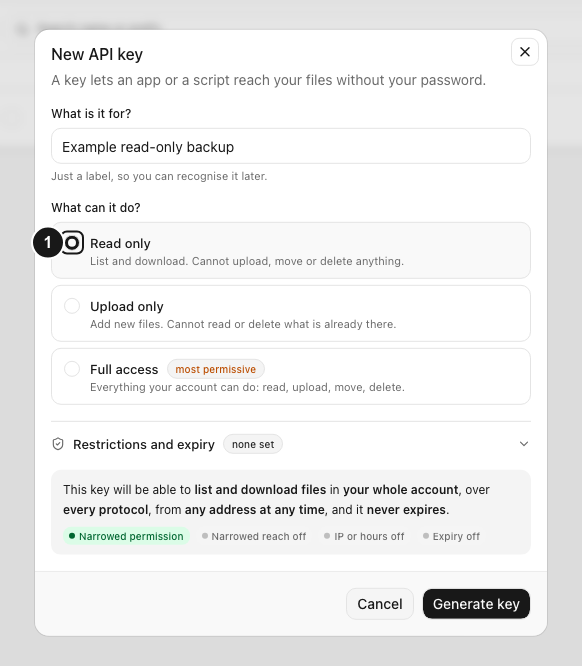
Scegli Read only, Upload only o Full access in base alle operazioni richieste dal client, poi verifica una richiesta consentita e una non consentita.
Ultima revisione
Gli screenshot mostrano l’interfaccia in inglese.
I permessi dosya identificano classi di operazioni distinte, non livelli progressivi. Solo caricamento non include la lettura e i protocolli attivati non aggiungono mai capacità mancanti.

Modello dei permessi
Read only permette di elencare e scaricare. Solo caricamento gestisce le operazioni di caricamento e può creare cartelle di destinazione, ma non elencare o eliminare dati esistenti. Accesso completo copre lettura, caricamento, spostamento, eliminazione e altre modifiche gestionali, sempre entro i limiti del ruolo e delle restrizioni del membro.
Per REST, GET, HEAD e OPTIONS richiedono di norma la lettura. Ogni percorso /api/upload/* e POST /api/folders richiede la scrittura. Le modifiche non classificate sono trattate in modo restrittivo come operazioni Full access.
Passaggi
- Annota i punti di accesso e i metodi esatti che il client userà, incluse le richieste di verifica o pulizia.
- Scegli Read only se devi solo elencare o scaricare, oppure Solo caricamento se devi solo acquisire dati e puoi verificarli altrove.
- Scegli Accesso completo solo se la procedura deve rinominare, spostare, condividere, eliminare o combinare letture e scritture limitate.
- Aggiungi vincoli di protocollo, spazio di lavoro, origine, utilizzo e scadenza senza presumere che sostituiscano il permesso per l’operazione.
- Genera la chiave ed esegui una richiesta prevista il cui stato e risultato dimostrino che la capacità scelta funziona.
- Esegui una richiesta innocua fuori da quella classe e verifica che restituisca
This credential's scope is '<scope>' and cannot perform METHOD /path.
Dettaglio importante sul caricamento
Il riquadro Upload only indica Può caricare nuovi file. Non può leggere o eliminare quelli già presenti. Nel punto di accesso del caricamento, una destinazione attiva con lo stesso nome può essere adottata come nuova versione. Usa un nome file univoco se l’integrazione non deve mai alterare la cronologia delle versioni di un file esistente.
L’accesso effettivo della chiave è l’intersezione fra permesso, superficie scelta, ambito di accesso allo spazio di lavoro o alla cartella, ruolo attuale, condizioni IP e orarie, limiti di utilizzo, regole del piano e blocchi dei contenuti. Full access non aggira nessuno di questi controlli.
Le chiavi non possono essere modificate dopo la creazione. Per restringere o ampliare una credenziale in produzione, duplica le impostazioni disponibili, genera un nuovo segreto, migra il client e revoca la vecchia chiave dopo la verifica.
Risultato previsto
La chiave scelta esegue la classe di operazioni richiesta, la richiesta di prova fuori da tale classe riceve il messaggio esatto di rifiuto relativo all’ambito e nessuna restrizione viene scambiata per un permesso aggiuntivo.
Guide correlate
Ti è stata utile?
Caricamento delle valutazioni…
Quando voti, salviamo un cookie tecnico per un massimo di 180 giorni, così puoi cambiare la tua risposta.
Domande e risposte
Fai una domanda sui passaggi di questa guida. Le domande vengono revisionate prima della pubblicazione.
Non inserire dati dell’account, credenziali o file privati nelle domande pubbliche. Usa l’assistenza privata in questi casi.
Caricamento delle domande…
Accedi al tuo account dosya per fare una domanda.