Revoca tutte le altre sessioni attive
Mantieni la credenziale dosya corrente e revoca tutte le altre sessioni del browser, mobile e dei dispositivi collegati, poi verifica l’elenco aggiornato e l’accesso.
Ultima revisione
Gli screenshot mostrano l’interfaccia in inglese.
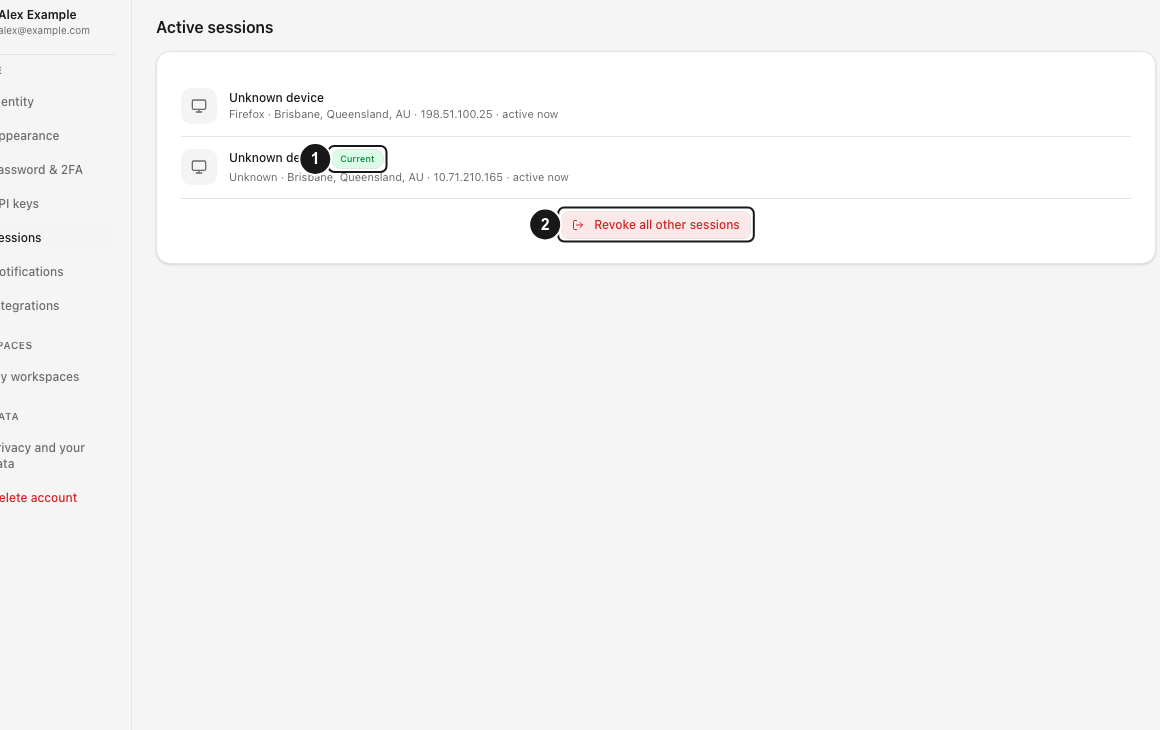
Revoca tutte le altre sessioni rimuove le altre sessioni attive del browser e le credenziali mobile, mantenendo la credenziale usata per la richiesta e quelle direttamente collegate sullo stesso dispositivo. Il pulsante compare solo se l’elenco caricato contiene più di una riga.

Passaggi
- Dal dispositivo che vuoi mantenere, apri Profilo → Sessioni e verifica il badge verde Attuale.
- Controlla quante altre righe sono presenti. Se resta solo la credenziale usata per la richiesta, il pulsante di revoca multipla è nascosto.
- Scegli Revoca tutte le altre sessioni. L’interfaccia disattiva il comando durante la richiesta.
- Se la revoca va a buon fine, leggi Sessions revoked — You are now signed out everywhere else. La pagina ricarica l’elenco.
- Se compare Revoca non riuscita., conserva il messaggio del server; il messaggio alternativo è Impossibile revocare le altre sessioni. Se la richiesta non contiene un cookie o un bearer token valido, compare No active session.
- Verifica che il dispositivo corrente e le sue estensioni collegate funzionino ancora. Gli altri cookie di sessione vengono eliminati e i token mobile revocati, poi inizia l’invalidazione della cache. Un altro worker isolate o una cache periferica può mantenere brevemente l’autorizzazione; dopo che l’invalidazione si è propagata, verifica il rifiuto con una nuova richiesta autenticata da un dispositivo revocato sotto il tuo controllo.
Questa azione non elimina file nel cloud, contenuti dello spazio di lavoro o copie già scaricate. La revoca delle credenziali è irreversibile: ogni dispositivo rimosso deve accedere di nuovo.
Risultato previsto
Il browser o l’app mobile corrente e le relative credenziali locali direttamente collegate continuano a funzionare. Gli altri dispositivi perdono l’accesso autenticato quando l’invalidazione della cache si è propagata. dosya invia sempre l’avviso di sicurezza All sessions were signed out, il cui conteggio include sessioni del browser e token mobile.
Guide correlate
Ti è stata utile?
Caricamento delle valutazioni…
Quando voti, salviamo un cookie tecnico per un massimo di 180 giorni, così puoi cambiare la tua risposta.
Domande e risposte
Fai una domanda sui passaggi di questa guida. Le domande vengono revisionate prima della pubblicazione.
Non inserire dati dell’account, credenziali o file privati nelle domande pubbliche. Usa l’assistenza privata in questi casi.
Caricamento delle domande…
Accedi al tuo account dosya per fare una domanda.