APIキーの読み取り、アップロード、フルアクセス権限を選ぶ
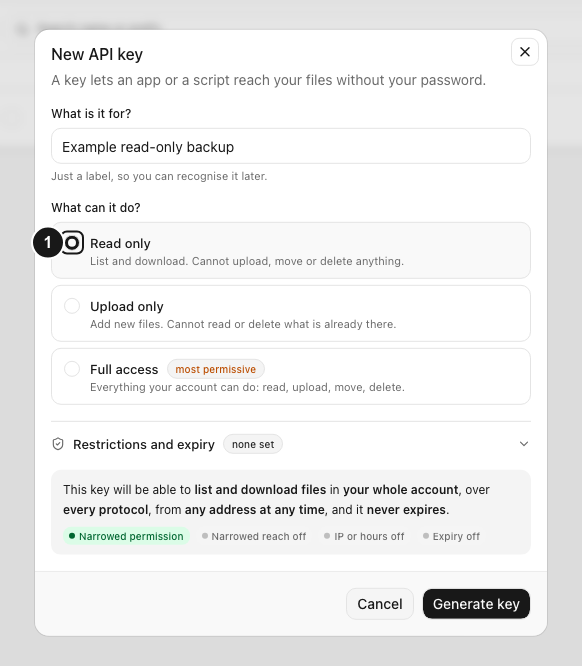
クライアントに必要な操作に応じて読み取り専用、アップロードのみ、フルアクセスを選び、許可されるリクエストと拒否される境界の両方を検証します。
最終確認日
スクリーンショットは英語版の画面です。
dosyaの権限は段階的な包含関係ではなく、別々の操作の分類です。アップロードのみには読み取りが含まれません。有効にしたプロトコルによって不足する操作が追加されることもありません。

権限の仕組み
読み取り専用では一覧表示とダウンロードができます。アップロードのみではアップロード処理とアップロード先フォルダーの作成ができますが、既存データの一覧表示や削除はできません。フルアクセスでは読み取り、アップロード、移動、削除、その他の管理操作ができますが、メンバーのロールと制限は引き続き適用されます。
RESTでは通常、GET、HEAD、OPTIONSに読み取り権限が必要です。すべての/api/upload/*ルートとPOST /api/foldersには書き込み権限が必要です。分類されていない変更操作は、安全のためFull accessの操作として扱われます。
手順
- 確認や後片付けのリクエストを含め、クライアントが呼び出す正確なエンドポイントとメソッドを書き出してください。
- 必要な作業がすべて一覧表示またはダウンロードの場合は読み取り専用を、取り込みだけを行い別の方法で確認できる場合はアップロードのみを選択してください。
- 名前の変更、移動、共有、削除、または読み取りと制限された書き込みの組み合わせが必要な場合にのみフルアクセスを選択してください。
- プロトコル、ワークスペース、接続元、使用量、有効期限の制限を追加してください。これらが操作権限の代わりになるとは考えないでください。
- キーを生成し、ステータスと出力によって選択した操作が機能すると確認できる、目的のリクエストを1つ実行してください。
- その分類外の安全なリクエストを1つ実行し、
This credential's scope is '<scope>' and cannot perform METHOD /pathが返ることを確認してください。
アップロードに関する重要な詳細
Upload onlyのカードには**新しいファイルを追加してください。既存のファイルは読み取りも削除もできません。**と記載されています。アップロードのエンドポイントでは、存在する同名のファイルに新しいバージョンとして追加される場合があります。既存ファイルのバージョン履歴を決して変更してはならない連携では、一意のファイル名を使用してください。
キーの実効アクセス範囲は、権限、選択した接続先、ワークスペースまたはフォルダーの範囲、現在のロール、IPと時間の条件、使用量制限、プランのルール、コンテンツのロックをすべて満たす範囲です。Full accessでもこれらの制御を回避できません。
キーは作成後に編集できません。本番環境の認証情報の権限を狭めたり広げたりするには、複製可能な設定を複製し、新しいシークレットを生成してクライアントを移行し、検証後に以前のキーを失効してください。
結果の確認
選択したキーで必要な1種類の操作が実行され、境界を試すリクエストには正確なスコープ拒否が返されます。制限を追加の権限と取り違えることはありません。
関連ガイド
この記事は役に立ちましたか?
評価の結果を読み込んでいます…
投票すると、回答を変更できるように、必要な投票用Cookieが最長180日間保存されます。
質問と回答
このガイドの手順について質問できます。質問は確認後に公開されます。
公開の質問には、アカウントの詳細、認証情報、非公開ファイルを含めないでください。これらについては 非公開サポート をご利用ください。
質問を読み込んでいます…
dosyaアカウントにサインインすると、質問を投稿できます。