サインイン前にメールアドレスを確認する
最新の6桁のコードでdosyaのメール確認を完了し、有効期限と試行回数の制限を理解して、メールが届かない場合に安全に対応します。
最終確認日
スクリーンショットは英語版の画面です。
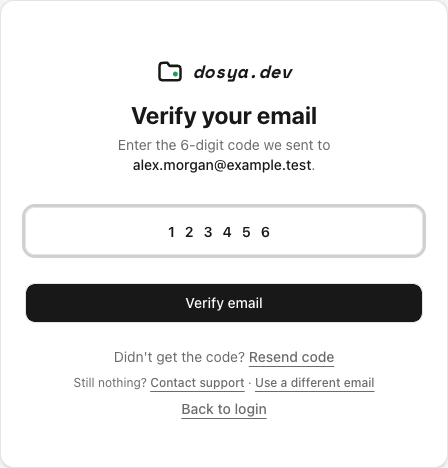
パスワードによるサインインでは、未確認のアカウントに**Please verify your email before signing in.**が返されます。確認ページでは保留中のアドレスに送信された6桁のコードを受け付けます。各コードの有効期間は10分です。

手順
- 登録画面または確認リンクからメールアドレスを確認を開き、表示されたアドレスを確認してください。
- 6桁ちょうどを入力してメールアドレスを確認を選択してください。それ以外の入力はローカルで**メールで受け取った6桁のコードを入力してください。**と表示され、ブロックされます。
- 最新のメールだけを使用してください。コードを再送信は以前の未使用コードをすべて無効にし、新しい10分間有効なコードを作成して**新しいコードをメールに送信しました。**と表示します。
- 再送の間は30秒以上待ってください。早すぎるリクエストには**Please wait Ns before requesting another code.**が返されます。再送はIPアドレスごとに1時間あたり最大5回です。
- 1つのコードで送信できる試行は5回です。確認情報が期限切れまたは存在しない場合、**This code has expired. Request a new one.またはNo active verification code. Request a new one.**と表示されます。
- 新しいコードを含む失敗の累積によってアカウント全体がロックされます。10回の失敗で15分、20回で1時間、30回以上で24時間です。
- メールが届かない場合は迷惑メールや隔離を確認し、サポートに連絡または別のメールを使用を使用してください。
確認リクエストにはIPごとに15分間で20回の制限もあります。成功したコードは消費され、再利用できません。
期待される結果
dosyaはメールを確認済みにし、確認失敗によるロック状態を解除し、30日間のブラウザセッションを作成して、保留中メールのCookieを消去します。確認APIは/welcomeを返しますが、Webページはまず保存済みの認証後パスを確認します。保留中の引き換えがある場合は/redeemに進み、ない場合はブラウザでようこそを開きます。以後のパスワードサインインでは未確認メールのエラーは返されません。
関連ガイド
この記事は役に立ちましたか?
評価の結果を読み込んでいます…
投票すると、回答を変更できるように、必要な投票用Cookieが最長180日間保存されます。
質問と回答
このガイドの手順について質問できます。質問は確認後に公開されます。
公開の質問には、アカウントの詳細、認証情報、非公開ファイルを含めないでください。これらについては 非公開サポート をご利用ください。
質問を読み込んでいます…
dosyaアカウントにサインインすると、質問を投稿できます。