Rimuovi credenziali WebDAV non aggiornate
Rimuovi un accesso WebDAV dosya non aggiornato dal client o dall'archivio credenziali del sistema operativo, poi riconnettiti in sicurezza con email e chiave API corrette.
Ultima revisione
Gli screenshot mostrano l’interfaccia in inglese.
Un client WebDAV può continuare a inviare una vecchia password dopo l’aggiornamento del montaggio visibile. dosya usa l’autenticazione HTTP Basic: il nome utente deve corrispondere all’email del proprietario della chiave API senza distinzione tra maiuscole e minuscole e la password deve essere una chiave dos_… completa e valida. Una password dell’account, un prefisso mascherato o una chiave revocata o di un’altra email producono 401 Unauthorized.

Prima di eliminare le credenziali, copia l’indirizzo corrente da Integrazioni → WebDAV e annota l’ID dello spazio di lavoro previsto. Rimuovere una credenziale valida per l’intero host può influire su altri montaggi che usano intenzionalmente lo stesso accesso api.dosya.dev; elimina solo la voce corrispondente più specifica e preparati a riconnetterli.
Passaggi
- Completa i trasferimenti attivi, chiudi i file aperti dal montaggio e disconnetti o smonta il volume dosya interessato. Un client può mantenere attiva una connessione autenticata fino alla chiusura del montaggio.
- Apri l’archivio credenziali usato dal client. Su macOS può essere Accesso Portachiavi; su Windows Gestione credenziali; alcune app WebDAV conservano le password nel proprio profilo di connessione.
- Cerca
api.dosya.dev, l’indirizzo WebDAV o l’email dell’account salvata. Elimina solo la credenziale Internet o di rete non aggiornata oppure cancella la password nel profilo specifico del client; non rimuovere altri accessi al browser o al sistema. - In dosya Profilo → Chiavi API, verifica che la chiave sostitutiva sia attiva, includa WebDAV, raggiunga lo spazio di lavoro dell’indirizzo e appartenga all’email che inserirai. Genera una nuova chiave dedicata se il vecchio segreto completo non è più disponibile.
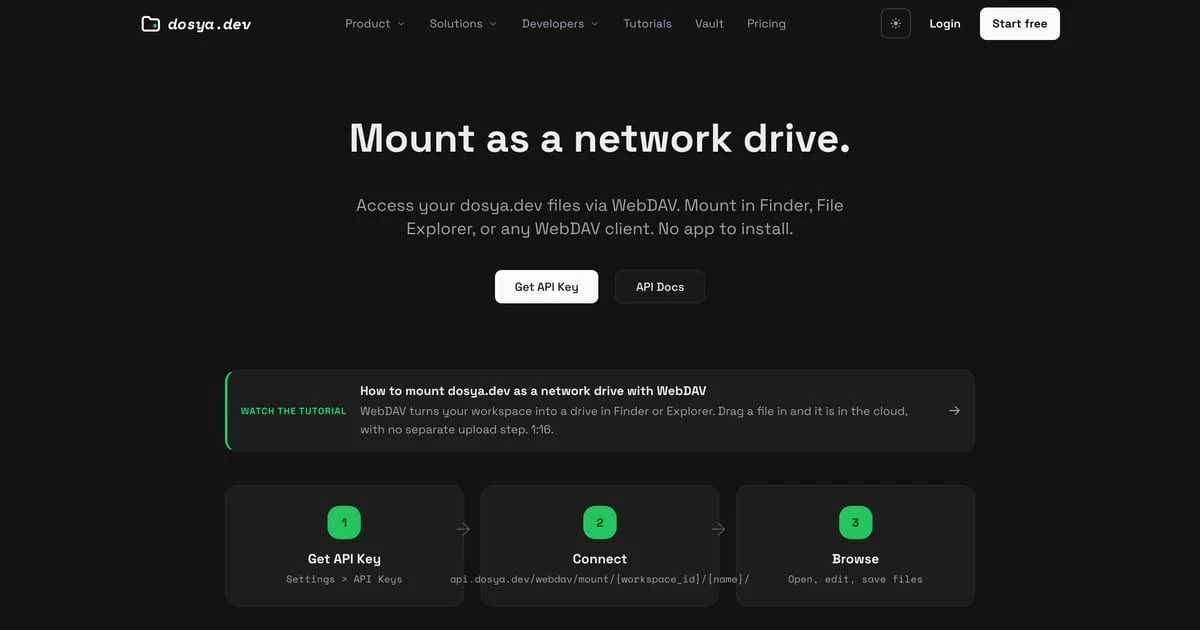
- Riconnettiti con l’URL con etichetta copiato dalla pagina dell’integrazione, inserisci l’email del proprietario della chiave come nome utente e la chiave API completa come password. Rifiuta qualsiasi richiesta della normale password dell’account dosya.
- Per un montaggio senza vincolo a cartella apri All; con un vincolo usa la cartella consentita che si apre come radice. Elenca il contenuto di una cartella nota nell’albero disponibile. Scarica un file innocuo, poi prova a scrivere un file che puoi eliminare solo se l’ambito della chiave e il ruolo lo consentono; questo distingue l’autenticazione riuscita da un successivo rifiuto dei permessi.
Un 401 dopo la rimozione dall’archivio indica ancora un problema nei dati Basic: intestazione malformata, password dos_ mancante, chiave non valida o revocata, email del proprietario errata o chiave di un sito WordPress. Un 403 indica che l’autenticazione è riuscita ma protocollo, condizioni di orario attivo o IP, vincolo allo spazio di lavoro, appartenenza o ruolo hanno rifiutato la richiesta. Un errore nella ricerca di autenticazione sul server restituisce 500, non una nuova richiesta di password.
Revocare la chiave API non aggiornata in dosya ne impedisce l’uso successivo ma non rimuove le copie salvate sui dispositivi; eliminare una credenziale locale non revoca la chiave altrove. Usa entrambe le azioni quando l’accesso deve cessare del tutto.
Risultato previsto
Il client richiede e salva la coppia email e chiave API prevista, apre il montaggio dello spazio di lavoro corretto e riesce a leggere un elemento noto. Un eventuale rifiuto residuo indica ora un problema di ambito WebDAV, spazio di lavoro, ruolo, condizione o regola sul contenuto anziché una vecchia password nascosta.
Guide correlate
Ti è stata utile?
Caricamento delle valutazioni…
Quando voti, salviamo un cookie tecnico per un massimo di 180 giorni, così puoi cambiare la tua risposta.
Domande e risposte
Fai una domanda sui passaggi di questa guida. Le domande vengono revisionate prima della pubblicazione.
Non inserire dati dell’account, credenziali o file privati nelle domande pubbliche. Usa l’assistenza privata in questi casi.
Caricamento delle domande…
Accedi al tuo account dosya per fare una domanda.