Risolvere un avviso sulla chiave host SFTP
Fermati alla richiesta della chiave host SFTP, verifica l’impronta del server tramite un canale dosya attendibile e connettiti senza aggirare i controlli di identità SSH.
Ultima revisione
Gli screenshot mostrano l’interfaccia in inglese.
Un avviso sulla chiave host SSH riguarda l’identità del server, non la password dosya o la chiave API. Fermati prima dell’autenticazione se la richiesta è inattesa, indica un altro host o porta oppure segnala che una chiave salvata è cambiata. Ruotare la credenziale dos_… non risolve una chiave host non corrispondente.

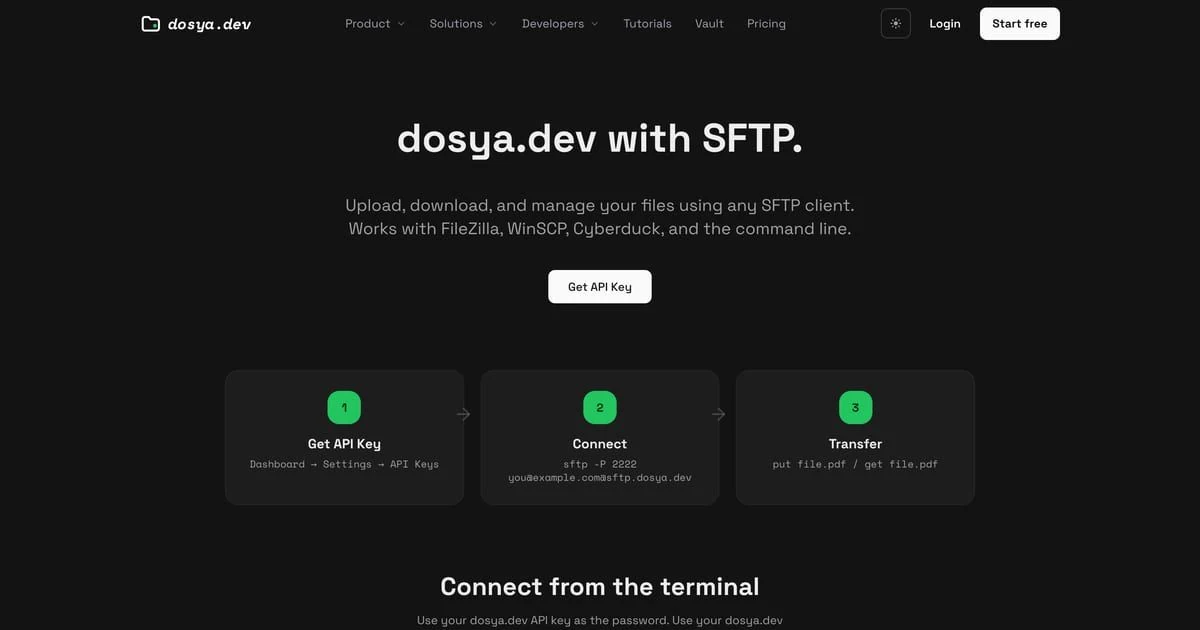
La destinazione di produzione nell’app è sftp.dosya.dev sulla porta 2222. Il server carica la propria chiave host all’avvio, ma questo repository non contiene un’impronta di produzione certificata che la guida possa pubblicare in sicurezza. ssh-keyscan può raccogliere la chiave presentata sullo stesso percorso di rete; da solo non prova che appartenga a dosya.
Passaggi
- Annulla la connessione senza accettare la chiave mostrata né inserire la password della chiave API. Conserva nome host, porta, algoritmo della chiave, impronta, nome del client e ora esatti della richiesta.
- Verifica che il sito salvato punti a
sftp.dosya.dev:2222. Un avviso per porta 22, indirizzo IP diretto, nome host di un proxy, FTP o FTPS non riguarda l’endpoint SFTP dosya documentato. - Verifica se è la prima connessione, un nuovo dispositivo senza record di fiducia o REMOTE HOST IDENTIFICATION HAS CHANGED! per un record esistente. Considera più rischioso il caso di chiave cambiata.
- Ottieni l’impronta attuale dall’assistenza dosya o da un amministratore tramite un canale attendibile separato. Confronta ogni carattere dell’impronta e il tipo di chiave; non usare la finestra di avviso come fonte della propria conferma.
- Se i valori corrispondono, accetta la chiave nel client originale e continua con l’autenticazione tramite password. Se differiscono o non è disponibile un valore attendibile, mantieni chiusa la connessione e invia all’assistenza i dettagli non segreti raccolti.
- Dopo l’accettazione, connettiti con l’email esatta dell’account e la chiave API dedicata, elenca lo spazio di lavoro previsto ed esegui un test di sola lettura. Non attivare mai una soluzione permanente che accetti qualsiasi chiave host o
StrictHostKeyChecking=no.
Una richiesta al primo utilizzo può essere normale perché il client non ha un record di fiducia salvato. Un avviso di chiave cambiata può seguire anche una rotazione legittima del server, ma eliminare il vecchio record prima di una verifica indipendente rimuove la protezione offerta dall’avviso. Un’intercettazione di rete e la connessione all’host salvato sbagliato producono lo stesso sintomo, quindi la sola richiesta non permette di distinguerli.
Non incollare chiavi API, file degli host salvati o registri di debug completi in una richiesta pubblica di assistenza. Host, porta, algoritmo, impronta, data e ora e versione del client bastano per verificare l’identità.
Risultato previsto
Il client salva una chiave host solo dopo che un’impronta fornita indipendentemente corrisponde al valore mostrato, poi si autentica su sftp.dosya.dev:2222. Qualsiasi mancata corrispondenza lascia la sessione chiusa e le credenziali non inviate.
Guide correlate
Ti è stata utile?
Caricamento delle valutazioni…
Quando voti, salviamo un cookie tecnico per un massimo di 180 giorni, così puoi cambiare la tua risposta.
Domande e risposte
Fai una domanda sui passaggi di questa guida. Le domande vengono revisionate prima della pubblicazione.
Non inserire dati dell’account, credenziali o file privati nelle domande pubbliche. Usa l’assistenza privata in questi casi.
Caricamento delle domande…
Accedi al tuo account dosya per fare una domanda.